Domain cyber-angriffe.de kaufen?
Wir ziehen mit dem Projekt
cyber-angriffe.de um.
Sind Sie am Kauf der Domain
cyber-angriffe.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cyber-angriffe.de kaufen?
Kann man das Handy auf Viren und Hacker testen lassen?
Ja, es gibt verschiedene Möglichkeiten, ein Handy auf Viren und Hacker zu testen. Man kann zum Beispiel eine Antivirensoftware installieren und regelmäßige Scans durchführen. Es ist auch ratsam, sich über aktuelle Sicherheitsupdates zu informieren und diese regelmäßig zu installieren. Zudem sollte man darauf achten, nur Apps aus vertrauenswürdigen Quellen herunterzuladen und keine verdächtigen Links anzuklicken. **
Kann ich mein iPhone auf Viren testen?
Ja, du kannst dein iPhone auf Viren testen. Du kannst eine Antiviren-App aus dem App Store herunterladen und sie auf deinem Gerät installieren. Die App wird dann dein iPhone nach möglichen Viren scannen und diese entfernen, falls sie gefunden werden. Es ist jedoch wichtig zu beachten, dass iPhones im Vergleich zu anderen Geräten weniger anfällig für Viren sind. **
Ähnliche Suchbegriffe für Testen
Top-Angebote
Produkte zum Begriff Testen:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
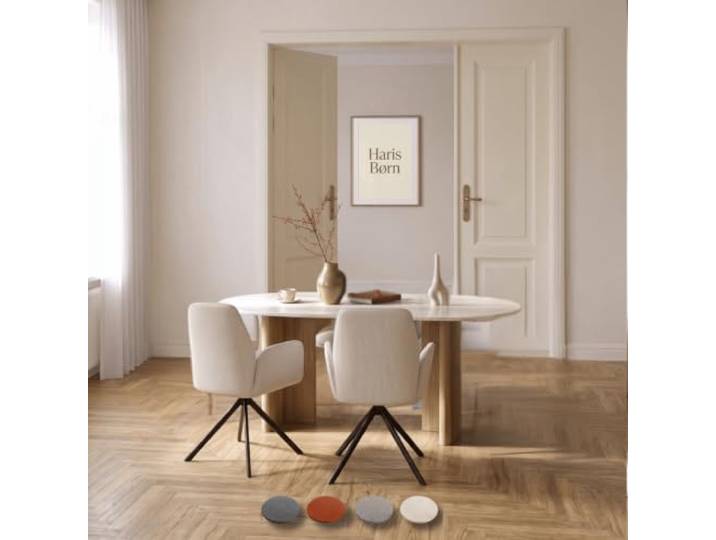
Haris Børn® Esszimmerstühle drehbar mit Armlehne (2er Set) Beige, Gestell schwarz - Esszimmerstuhl & Drehstuhl Esszimmer - Esstisch Stühle, Küchenstühle - 30 Tage risikofrei testenHaris Børn® Esszimmerstühle drehbar mit Armlehne (2er Set) Beige, Gestell schwarz - Esszimmerstuhl & Drehstuhl Esszimmer - Esstisch Stühle, Küchenstühle - 30 Tage risikofrei testen. DAS HARIS BØRN VERSPRECHEN – Wir entwickeln Polsterstühle, die dein Zuhause stilvoll gestalten und lange halten. Teste deine Polster Esszimmerstühle 30 Tage risikofrei. SKANDINAVISCHES DESIGN – In Dänemark heißen sie Spisebordsstole: moderne Esszimmerstühle mit Lehne, klar gezeichnet und passend zu jedem Einrichtungsstil. DREHBARER KOMFORT – Hinsetzen, aufstehen, ohne zu rücken. Drehbare Esszimmerstühle als Esstischstuhl und Drehstühle für die Küche, mit viel Bewegungsfreiheit. HOCHWERTIGE MATERIALIEN – Schwarze Beine aus pulverbeschichtetem Stahl tragen bis 110 kg. Armlehnenstuhl mit 50 cm hoher Rückenlehne, die den Rücken angenehm stützt. ENTDECKE INTERIOR DESIGN – Esszimmerstühle 2er Set in Beige, Terracotta, Taupe oder Dunkelgrau. Sitzhöhe 47 cm, in Designer Optik von Haris Børn Interior. Farbe:Beige, Gestell Schwarz269,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
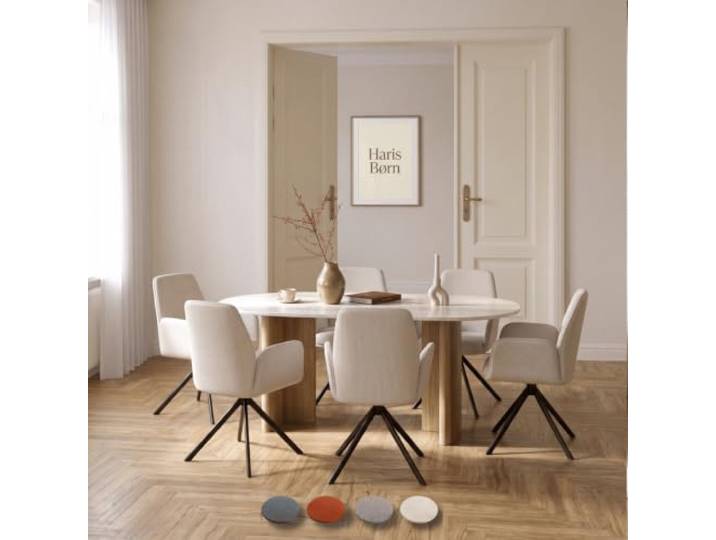
Haris Børn® Esszimmerstühle drehbar mit Armlehne (6er Set) Beige, Gestell schwarz - Esszimmerstuhl & Drehstuhl Esszimmer - Esstisch Stühle, Küchenstühle - 30 Tage risikofrei testenHaris Børn® Esszimmerstühle drehbar mit Armlehne (6er Set) Beige, Gestell schwarz - Esszimmerstuhl & Drehstuhl Esszimmer - Esstisch Stühle, Küchenstühle - 30 Tage risikofrei testen. DAS HARIS BØRN VERSPRECHEN – Wir entwickeln Polsterstühle, die dein Zuhause stilvoll gestalten und lange halten. Teste deine Polster Esszimmerstühle 30 Tage risikofrei. SKANDINAVISCHES DESIGN – In Dänemark heißen sie Spisebordsstole: moderne Esszimmerstühle mit Lehne, klar gezeichnet und passend zu jedem Einrichtungsstil. DREHBARER KOMFORT – Hinsetzen, aufstehen, ohne zu rücken. Drehbare Esszimmerstühle als Esstischstuhl und Drehstühle für die Küche, mit viel Bewegungsfreiheit. HOCHWERTIGE MATERIALIEN – Schwarze Beine aus pulverbeschichtetem Stahl tragen bis 110 kg. Armlehnenstuhl mit 50 cm hoher Rückenlehne, die den Rücken angenehm stützt. ENTDECKE INTERIOR DESIGN – Esszimmerstühle 6er Set in Beige, Terracotta, Taupe oder Dunkelgrau. Sitzhöhe 47 cm, in Designer Optik von Haris Børn Interior. Farbe:Beige, Gestell Schwarz749,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Röttger, Nils: Basiswissen KI-TestenBasiswissen KI-Testen , Qualität von und mit KI-basierten Systemen Aus- und Weiterbildung zum 'Certified Tester AI Testing'- Foundation Level Specialist nach ISTQB®-Standard , Luft- & Hydraulikfederung > Sportfederung , Erscheinungsjahr: 20240229, Produktform: Leinen, Autoren: Röttger, Nils~Runze, Gerhard~Dietrich, Verena, Keyword: Artificial Intelligence; Certified Tester; Datenmanagement; Datenqualität; Ethik; ISTQB; KI-basierte Systeme; Künstliche Intelligenz; Machinelles Lernen; Neuronale Netzte; Qualitätssicherung; Softwaretest; Testen; Testmethoden; Testtechniken, Fachschema: EDV / Theorie / Software-Entw. / Testmethoden~Informatik, Fachkategorie: Informatik, Warengruppe: HC/Informatik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 25, Gewicht: 700, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,34,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Welche Programmiersprache eignet sich zum Testen von Viren?
Es gibt keine spezifische Programmiersprache, die sich ausschließlich zum Testen von Viren eignet. Das Testen von Viren erfordert in der Regel Kenntnisse über verschiedene Programmiersprachen und Betriebssysteme, um die Funktionalität und Auswirkungen von Viren zu analysieren. Je nachdem, welches Betriebssystem oder welche Plattform getestet werden soll, können Sprachen wie C++, Python oder Assembly verwendet werden. **
-
Wie kann man Viren sicher in VirtualBox testen?
Um Viren sicher in VirtualBox zu testen, sollten Sie einige Vorkehrungen treffen. Erstellen Sie zunächst eine virtuelle Maschine mit einer isolierten Umgebung, die vom Hauptsystem getrennt ist. Installieren Sie dann ein aktuelles Betriebssystem und eine Antivirensoftware in der virtuellen Maschine. Stellen Sie sicher, dass die virtuelle Maschine vom Internet getrennt ist und verwenden Sie nur sichere Dateien, um die Viren zu testen. **
-
Wie können Internetnutzer ihre Computer auf Viren und Malware testen, um ihre Sicherheit online zu gewährleisten?
Internetnutzer können Antivirensoftware installieren und regelmäßige Scans durchführen. Sie sollten auch sicherstellen, dass ihr Betriebssystem und ihre Programme auf dem neuesten Stand sind. Zudem ist es ratsam, verdächtige Links und Anhänge zu vermeiden und nur aus vertrauenswürdigen Quellen herunterzuladen. **
-
Ist eine virtuelle Maschine optimal, um Programme auf Viren zu testen?
Eine virtuelle Maschine kann eine gute Option sein, um Programme auf Viren zu testen, da sie isoliert von Ihrem Hauptbetriebssystem läuft. Dadurch wird verhindert, dass sich Viren auf Ihrem Computer ausbreiten. Sie können die virtuelle Maschine einfach zurücksetzen, um sie von möglichen Infektionen zu befreien. Allerdings sollten Sie sicherstellen, dass Ihre virtuelle Maschine gut geschützt ist und regelmäßig aktualisiert wird, um mögliche Sicherheitslücken zu schließen. **


Wie kann die Sicherheit im Cyber-Raum gewährleistet werden, um Cyber-Angriffe zu verhindern?
Die Sicherheit im Cyber-Raum kann durch regelmäßige Aktualisierung von Software und Sicherheitspatches, Schulung der Mitarbeiter im Umgang mit Phishing-E-Mails und anderen Bedrohungen sowie Implementierung von Firewalls und Antivirenprogrammen gewährleistet werden. Zudem ist es wichtig, starke Passwörter zu verwenden und regelmäßig zu ändern, sensible Daten zu verschlüsseln und regelmäßige Sicherheitsaudits durchzuführen, um Schwachstellen zu identifizieren und zu beheben. Letztendlich ist eine proaktive Überwachung des Netzwerks und eine schnelle Reaktion auf verdächtige Aktivitäten entscheidend, um Cyber-Angriffe zu verhindern. **
Nimmt das Testen des Computers auf Viren zu viel CPU in Anspruch?
Das Testen des Computers auf Viren kann je nach Art des Virenscanners und der Größe des Systems eine gewisse Menge an CPU-Ressourcen in Anspruch nehmen. Es hängt jedoch von der Effizienz des Virenscanners ab, wie viel CPU tatsächlich verwendet wird. Es ist ratsam, einen Virenscanner zu wählen, der die CPU-Ressourcen effizient nutzt, um die Leistung des Computers nicht zu beeinträchtigen. **
Top-Angebote
Produkte zum Begriff Testen:
-
Concept VP6261 4in1 ULTIMATE Pro+ + 60 Tage testen und 7 Jahre Motorgarantie nach RegistrierungStabstaubsauger mit Mopp - 4in1, beutellos, Akku, für alle Arten von Fußböden, für Tierhaare und antibakteriell, läuft mit Li-Ion-Akku, Laufzeit: 50 min, Ladezeit: 4 Std., LED-Display, LEDs für den Batterieladezustand und LED Beleuchtung, Motor-Typ: BLDC, Leistungsaufnahme: 500 W, Geräuschpegel: 85 dB, Sammelbehälter aus Kunststoff mit einem Fassungsvermögen von 0,68 l, Steuerung: am Gehäuse, Abmessungen: 110 × 26 × 22 cm (H×B×T), Farbe: schwarz Concept VP6261 Ultimate Pro+ 29,6 V4 in 1 StabstaubsaugerDer Concept VP6261 4in1 Ultimate Pro+ ist ein leistungsstarker und vielseitiger Staubsauger, der die tägliche Reinigung von Böden und schwer zu195,96 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Concept VP6151 3in1 ULTIMATE Pro+ + 60 Tage testen und 7 Jahre Motorgarantie nach RegistrierungStabstaubsauger - 3in1, beutellos, Akku, für alle Arten von Fußböden, für Tierhaare und antibakteriell, läuft mit Li-Ion-Akku, Laufzeit: 50 min, Ladezeit: 4 Std., LED-Display und LED Beleuchtung, Motor-Typ: BLDC, Leistungsaufnahme: 500 W, Geräuschpegel: 85 dB, Sammelbehälter aus Kunststoff mit einem Fassungsvermögen von 0,68 l, Steuerung: am Gehäuse, Abmessungen: 110 × 26 × 22 cm (H×B×T), Farbe: schwarz Concept VP6151 Ultimate UV Power 29,6 V3 in 1 StabstaubsaugerDer Concept VP6151 3in1 Ultimate UV Power ist ein leistungsstarker und vielseitiger Staubsauger, der die tägliche Reinigung von Böden und s199,96 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Haris Børn® Esszimmerstühle drehbar mit Armlehne (2er Set) Beige, Gestell schwarz - Esszimmerstuhl & Drehstuhl Esszimmer - Esstisch Stühle, Küchenstühle - 30 Tage risikofrei testenHaris Børn® Esszimmerstühle drehbar mit Armlehne (2er Set) Beige, Gestell schwarz - Esszimmerstuhl & Drehstuhl Esszimmer - Esstisch Stühle, Küchenstühle - 30 Tage risikofrei testen. DAS HARIS BØRN VERSPRECHEN – Wir entwickeln Polsterstühle, die dein Zuhause stilvoll gestalten und lange halten. Teste deine Polster Esszimmerstühle 30 Tage risikofrei. SKANDINAVISCHES DESIGN – In Dänemark heißen sie Spisebordsstole: moderne Esszimmerstühle mit Lehne, klar gezeichnet und passend zu jedem Einrichtungsstil. DREHBARER KOMFORT – Hinsetzen, aufstehen, ohne zu rücken. Drehbare Esszimmerstühle als Esstischstuhl und Drehstühle für die Küche, mit viel Bewegungsfreiheit. HOCHWERTIGE MATERIALIEN – Schwarze Beine aus pulverbeschichtetem Stahl tragen bis 110 kg. Armlehnenstuhl mit 50 cm hoher Rückenlehne, die den Rücken angenehm stützt. ENTDECKE INTERIOR DESIGN – Esszimmerstühle 2er Set in Beige, Terracotta, Taupe oder Dunkelgrau. Sitzhöhe 47 cm, in Designer Optik von Haris Børn Interior. Farbe:Beige, Gestell Schwarz269,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann man das Handy auf Viren und Hacker testen lassen?
Ja, es gibt verschiedene Möglichkeiten, ein Handy auf Viren und Hacker zu testen. Man kann zum Beispiel eine Antivirensoftware installieren und regelmäßige Scans durchführen. Es ist auch ratsam, sich über aktuelle Sicherheitsupdates zu informieren und diese regelmäßig zu installieren. Zudem sollte man darauf achten, nur Apps aus vertrauenswürdigen Quellen herunterzuladen und keine verdächtigen Links anzuklicken. **
-
Kann ich mein iPhone auf Viren testen?
Ja, du kannst dein iPhone auf Viren testen. Du kannst eine Antiviren-App aus dem App Store herunterladen und sie auf deinem Gerät installieren. Die App wird dann dein iPhone nach möglichen Viren scannen und diese entfernen, falls sie gefunden werden. Es ist jedoch wichtig zu beachten, dass iPhones im Vergleich zu anderen Geräten weniger anfällig für Viren sind. **
-
Welche Programmiersprache eignet sich zum Testen von Viren?
Es gibt keine spezifische Programmiersprache, die sich ausschließlich zum Testen von Viren eignet. Das Testen von Viren erfordert in der Regel Kenntnisse über verschiedene Programmiersprachen und Betriebssysteme, um die Funktionalität und Auswirkungen von Viren zu analysieren. Je nachdem, welches Betriebssystem oder welche Plattform getestet werden soll, können Sprachen wie C++, Python oder Assembly verwendet werden. **
-
Wie kann man Viren sicher in VirtualBox testen?
Um Viren sicher in VirtualBox zu testen, sollten Sie einige Vorkehrungen treffen. Erstellen Sie zunächst eine virtuelle Maschine mit einer isolierten Umgebung, die vom Hauptsystem getrennt ist. Installieren Sie dann ein aktuelles Betriebssystem und eine Antivirensoftware in der virtuellen Maschine. Stellen Sie sicher, dass die virtuelle Maschine vom Internet getrennt ist und verwenden Sie nur sichere Dateien, um die Viren zu testen. **
Ähnliche Suchbegriffe für Testen
-
Haris Børn® Esszimmerstühle drehbar mit Armlehne (6er Set) Beige, Gestell schwarz - Esszimmerstuhl & Drehstuhl Esszimmer - Esstisch Stühle, Küchenstühle - 30 Tage risikofrei testenHaris Børn® Esszimmerstühle drehbar mit Armlehne (6er Set) Beige, Gestell schwarz - Esszimmerstuhl & Drehstuhl Esszimmer - Esstisch Stühle, Küchenstühle - 30 Tage risikofrei testen. DAS HARIS BØRN VERSPRECHEN – Wir entwickeln Polsterstühle, die dein Zuhause stilvoll gestalten und lange halten. Teste deine Polster Esszimmerstühle 30 Tage risikofrei. SKANDINAVISCHES DESIGN – In Dänemark heißen sie Spisebordsstole: moderne Esszimmerstühle mit Lehne, klar gezeichnet und passend zu jedem Einrichtungsstil. DREHBARER KOMFORT – Hinsetzen, aufstehen, ohne zu rücken. Drehbare Esszimmerstühle als Esstischstuhl und Drehstühle für die Küche, mit viel Bewegungsfreiheit. HOCHWERTIGE MATERIALIEN – Schwarze Beine aus pulverbeschichtetem Stahl tragen bis 110 kg. Armlehnenstuhl mit 50 cm hoher Rückenlehne, die den Rücken angenehm stützt. ENTDECKE INTERIOR DESIGN – Esszimmerstühle 6er Set in Beige, Terracotta, Taupe oder Dunkelgrau. Sitzhöhe 47 cm, in Designer Optik von Haris Børn Interior. Farbe:Beige, Gestell Schwarz749,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Röttger, Nils: Basiswissen KI-TestenBasiswissen KI-Testen , Qualität von und mit KI-basierten Systemen Aus- und Weiterbildung zum 'Certified Tester AI Testing'- Foundation Level Specialist nach ISTQB®-Standard , Luft- & Hydraulikfederung > Sportfederung , Erscheinungsjahr: 20240229, Produktform: Leinen, Autoren: Röttger, Nils~Runze, Gerhard~Dietrich, Verena, Keyword: Artificial Intelligence; Certified Tester; Datenmanagement; Datenqualität; Ethik; ISTQB; KI-basierte Systeme; Künstliche Intelligenz; Machinelles Lernen; Neuronale Netzte; Qualitätssicherung; Softwaretest; Testen; Testmethoden; Testtechniken, Fachschema: EDV / Theorie / Software-Entw. / Testmethoden~Informatik, Fachkategorie: Informatik, Warengruppe: HC/Informatik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 25, Gewicht: 700, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,34,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bosley, Irina: Intelligenz testen und fördernIntelligenz testen und fördern , Ein Elternratgeber mit Übungsaufgaben für Kinder und Jugendliche ab 6 Jahren , Motorüberholungs-, Dichtungssätze & Komponenten > Motoren & Motorteile , Erscheinungsjahr: 20160421, Produktform: Kartoniert, Beilage: Book, Autoren: Bosley, Irina~Kasten, Erich, Seitenzahl/Blattzahl: 163, Abbildungen: 190 schwarz-weiße Abbildungen, 9 schwarz-weiße Tabellen, Bibliographie, Themenüberschrift: PSYCHOLOGY / General, Keyword: Hochbegabung;IQ;IQ-Test;Intelligenz;Intelligenztest;Minderbegabung;Psychologie;Ratgeber;Begabung;Kinder;Testen;Förderung, Fachschema: Pädagogik / Pädagogische Psychologie~Pädagogische Psychologie~Psychologie / Pädagogische Psychologie~Psychologie / Kinder, Jugendliche~Psychologie / Sozial~Sozialpsychologie~Entwicklungspsychologie~Psychologie / Entwicklung~Psychologie / Person, Persönlichkeit, Ich-Psychologie~Populärwissenschaft~Psychologie~Lebenshilfe / Selbsthilfe~Selbsthilfe~Hilfe / Lebenshilfe~Lebenshilfe~Kindheit - Frühkindheit, Fachkategorie: Das Selbst, das Ich, Identität und Persönlichkeit~Pädagogische Psychologie~Populärwissenschaftliche Werke~Ratgeber, Sachbuch: Psychologie~Sozialpsychologie~Entwicklungspsychologie, Warengruppe: HC/Psychologie/Allgemeines, Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 244, Breite: 167, Höhe: 12, Gewicht: 290, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,32,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Internetnutzer ihre Computer auf Viren und Malware testen, um ihre Sicherheit online zu gewährleisten?
Internetnutzer können Antivirensoftware installieren und regelmäßige Scans durchführen. Sie sollten auch sicherstellen, dass ihr Betriebssystem und ihre Programme auf dem neuesten Stand sind. Zudem ist es ratsam, verdächtige Links und Anhänge zu vermeiden und nur aus vertrauenswürdigen Quellen herunterzuladen. **
-
Ist eine virtuelle Maschine optimal, um Programme auf Viren zu testen?
Eine virtuelle Maschine kann eine gute Option sein, um Programme auf Viren zu testen, da sie isoliert von Ihrem Hauptbetriebssystem läuft. Dadurch wird verhindert, dass sich Viren auf Ihrem Computer ausbreiten. Sie können die virtuelle Maschine einfach zurücksetzen, um sie von möglichen Infektionen zu befreien. Allerdings sollten Sie sicherstellen, dass Ihre virtuelle Maschine gut geschützt ist und regelmäßig aktualisiert wird, um mögliche Sicherheitslücken zu schließen. **
-
Wie kann die Sicherheit im Cyber-Raum gewährleistet werden, um Cyber-Angriffe zu verhindern?
Die Sicherheit im Cyber-Raum kann durch regelmäßige Aktualisierung von Software und Sicherheitspatches, Schulung der Mitarbeiter im Umgang mit Phishing-E-Mails und anderen Bedrohungen sowie Implementierung von Firewalls und Antivirenprogrammen gewährleistet werden. Zudem ist es wichtig, starke Passwörter zu verwenden und regelmäßig zu ändern, sensible Daten zu verschlüsseln und regelmäßige Sicherheitsaudits durchzuführen, um Schwachstellen zu identifizieren und zu beheben. Letztendlich ist eine proaktive Überwachung des Netzwerks und eine schnelle Reaktion auf verdächtige Aktivitäten entscheidend, um Cyber-Angriffe zu verhindern. **
-
Nimmt das Testen des Computers auf Viren zu viel CPU in Anspruch?
Das Testen des Computers auf Viren kann je nach Art des Virenscanners und der Größe des Systems eine gewisse Menge an CPU-Ressourcen in Anspruch nehmen. Es hängt jedoch von der Effizienz des Virenscanners ab, wie viel CPU tatsächlich verwendet wird. Es ist ratsam, einen Virenscanner zu wählen, der die CPU-Ressourcen effizient nutzt, um die Leistung des Computers nicht zu beeinträchtigen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.