Domain cyber-angriffe.de kaufen?
Wir ziehen mit dem Projekt
cyber-angriffe.de um.
Sind Sie am Kauf der Domain
cyber-angriffe.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cyber-angriffe.de kaufen?
Wie schaltet man mehrere Schaltnetzteile parallel?
Um mehrere Schaltnetzteile parallel zu schalten, müssen sie zunächst über eine gemeinsame Last verbunden werden. Dann müssen die Ausgangsspannungen der Netzteile auf den gleichen Wert eingestellt werden. Es ist auch wichtig, dass die Netzteile über eine Strombegrenzungsfunktion verfügen, um eine Überlastung zu vermeiden. **
Kann mir jemand Schaltnetzteile und Trafonetzteile erklären?
Schaltnetzteile und Trafonetzteile sind zwei verschiedene Arten von Stromversorgungen. Ein Schaltnetzteil wandelt die Eingangsspannung in eine höhere oder niedrigere Ausgangsspannung um, indem es die Eingangsspannung schnell ein- und ausschaltet. Dies ermöglicht eine effiziente Stromversorgung bei geringer Größe und Gewicht. Ein Trafonetzteil hingegen verwendet einen Transformator, um die Eingangsspannung auf eine niedrigere Ausgangsspannung umzuwandeln. Diese Art von Netzteil ist oft größer und schwerer als ein Schaltnetzteil, bietet jedoch eine stabilere und zuverlässigere Stromversorgung. **
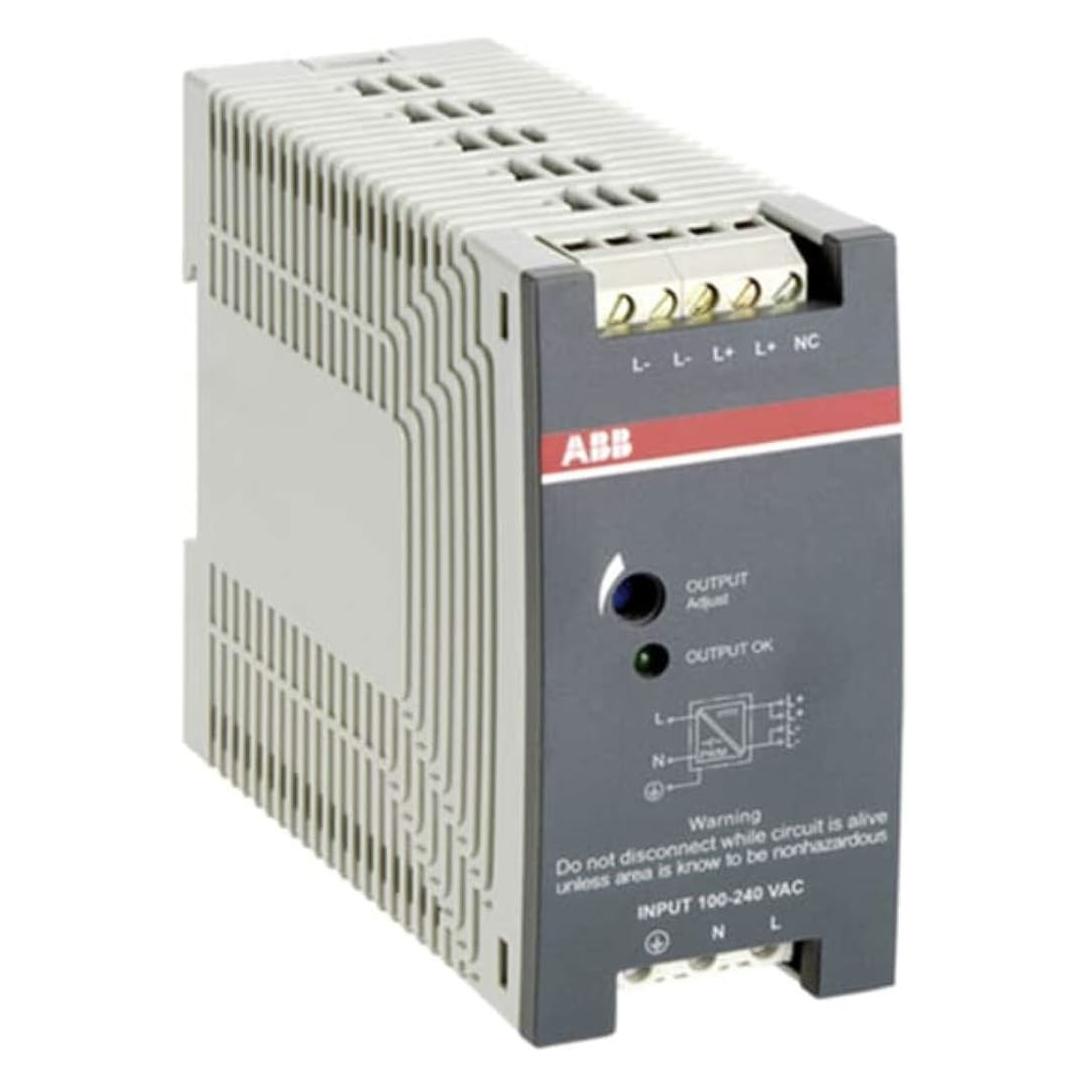
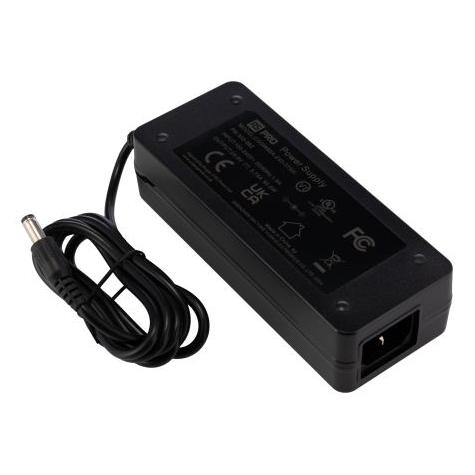
Ähnliche Suchbegriffe für Schaltnetzteile
Top-Angebote
Produkte zum Begriff Schaltnetzteile:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kelomat Hacker komfortDer KELOMAT Hacker Komfort ist ein praktischer Küchenhelfer zum schnellen und mühelosen Zerkleinern von Zutaten wie Zwiebeln, Kräutern, Nüssen oder Gemüse. Dank der hochwertigen Edelstahlklinge ermöglicht er präzises Hacken ohne großen Kraftaufwand. Die integrierte Hackschale sorgt für sauberes Arbeiten, während das aufklappbare Gehäuse eine einfache Reinigung ermöglicht. Der kompakte Hacker ist spülmaschinengeeignet und eignet sich ideal für die tägliche Küchenarbeit.20,09 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Sarid, Yishai: SchwachstellenSchwachstellen , Ein junger IT-Spezialist und begehrtester Aufspürer von Sicherheitslücken bekommt immer größere und politisch brisantere Aufträge, verdrängt ethische Skrupel und kann sich gleichzeitig immer weniger zurücknehmen, sein Können auch privat einzusetzen. Eine erschreckend aktuelle, packende Bestandsaufnahme heutiger Datenkriminalität. Leicht war es nie: Sivs Vater ist ständig pleite, seine Mutter geht mit einem Arzt fremd, und seine jüngere Schwester ist in die Drogensucht abgerutscht. Auch bei den Frauen kann er nicht punkten. Aber als professioneller Hacker - der Beste und Begehrteste in seinem Fach - wird er auf Händen getragen. Seine Aufträge in Israel und im Ausland werden politisch immer brisanter. Als er in einem europäischen Land ein Abhörsystem für Mobiltelefone installieren muss, um Regimekritiker ausfindig zu machen, kommen bei ihm erste ethische Skrupel auf. Einerseits redet er sich ein, nur seinen Job zu erfüllen - und andererseits kann er es immer weniger lassen, Sicherheitslücken von Smartphones mehr und mehr auch für private Zwecke zu nutzen ... , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20230915, Produktform: Leinen, Autoren: Sarid, Yishai, Übersetzung: Achlama, Ruth, Seitenzahl/Blattzahl: 288, Keyword: Computerkriminalität; Cyperspace; Datenkriminalität; Ethik; Hacker; Hacking; IT-Spezialist; Politthriller; Regimekritiker; Sicherheitslücken; Spannungsroman; ethische Bedenken; moralischer Konflikt; Überwachung, Fachschema: Israel / Roman, Erzählung~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV), Fachkategorie: Belletristik: Themen, Stoffe, Motive: Politik~Belletristik in Übersetzung~Kriminalromane und Mystery~Computerkriminalität, Hacking, Region: Europa~Israel, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Politthriller/Justizthriller, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: heb, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kein + Aber, Verlag: Kein + Aber, Verlag: Kein & Aber AG, Länge: 182, Breite: 127, Höhe: 27, Gewicht: 282, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783036996349, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Mit welchen Geräten werden zum Beispiel im Haushalt Schaltnetzteile verwendet?
Schaltnetzteile werden in vielen elektronischen Geräten im Haushalt verwendet, wie zum Beispiel in Computern, Fernsehern, Ladegeräten, Druckern und Haushaltsgeräten wie Mikrowellen oder Staubsaugern. Sie werden auch in vielen anderen Geräten eingesetzt, die eine konstante Stromversorgung benötigen. **
-
Welche verschiedenen Anwendungen und Einsatzgebiete haben Schaltnetzteile in der Elektronik, Industrie und Haushaltsgeräten?
Schaltnetzteile werden in der Elektronik zur Stromversorgung von Computern, Mobiltelefonen, Fernsehern und anderen elektronischen Geräten eingesetzt. In der Industrie werden Schaltnetzteile zur Stromversorgung von Maschinen, Anlagen und Geräten verwendet. In Haushaltsgeräten wie Kühlschränken, Waschmaschinen und Staubsaugern kommen Schaltnetzteile ebenfalls zum Einsatz, um die benötigte elektrische Energie bereitzustellen. Durch ihre Effizienz und kompakte Bauweise sind Schaltnetzteile in vielen verschiedenen Anwendungen und Einsatzgebieten weit verbreitet. **
-
Wie kann die Sicherheit im Cyber-Raum gewährleistet werden, um Cyber-Angriffe zu verhindern?
Die Sicherheit im Cyber-Raum kann durch regelmäßige Aktualisierung von Software und Sicherheitspatches, Schulung der Mitarbeiter im Umgang mit Phishing-E-Mails und anderen Bedrohungen sowie Implementierung von Firewalls und Antivirenprogrammen gewährleistet werden. Zudem ist es wichtig, starke Passwörter zu verwenden und regelmäßig zu ändern, sensible Daten zu verschlüsseln und regelmäßige Sicherheitsaudits durchzuführen, um Schwachstellen zu identifizieren und zu beheben. Letztendlich ist eine proaktive Überwachung des Netzwerks und eine schnelle Reaktion auf verdächtige Aktivitäten entscheidend, um Cyber-Angriffe zu verhindern. **
-
Welche Rolle spielen Schaltnetzteile in der Energieversorgung von elektronischen Geräten und wie unterscheiden sie sich von linearen Netzteilen?
Schaltnetzteile spielen eine wichtige Rolle in der Energieversorgung von elektronischen Geräten, da sie die Eingangsspannung effizient in eine andere Spannung umwandeln können. Im Vergleich zu linearen Netzteilen sind Schaltnetzteile in der Regel kleiner, leichter und effizienter, da sie die Eingangsspannung nicht einfach nur regulieren, sondern sie auch umwandeln können. Dadurch können Schaltnetzteile eine größere Bandbreite an Eingangsspannungen akzeptieren und sind daher vielseitiger einsetzbar. Trotzdem können Schaltnetzteile auch elektromagnetische Störungen verursachen, die bei linearen Netzteilen weniger häufig auftreten. **


Wie kann eine effektive Incident-Response-Strategie entwickelt und implementiert werden, um auf Cyber-Angriffe und Schwachstellen angemessen zu reagieren?
Eine effektive Incident-Response-Strategie kann entwickelt werden, indem ein Team von Experten zusammengestellt wird, das für die Erkennung, Bewertung und Reaktion auf Vorfälle zuständig ist. Es ist wichtig, klare Richtlinien und Verfahren festzulegen, um sicherzustellen, dass das Team schnell und effizient auf Cyber-Angriffe reagieren kann. Schulungen und regelmäßige Übungen sind entscheidend, um sicherzustellen, dass das Team gut vorbereitet ist und die Strategie erfolgreich umgesetzt werden kann. **
Wie sicher sind Banktransaktionen in Bezug auf Datenschutz und Cyber-Sicherheit?
Banktransaktionen sind in der Regel sicher, da Banken strenge Sicherheitsmaßnahmen implementieren, um die Daten ihrer Kunden zu schützen. Dazu gehören Verschlüsselungstechnologien, Zwei-Faktor-Authentifizierung und regelmäßige Sicherheitsüberprüfungen. Dennoch besteht immer ein gewisses Risiko von Cyber-Angriffen, daher ist es wichtig, dass Kunden auch selbst vorsichtig mit ihren Bankdaten umgehen und sich bewusst über mögliche Betrugsversuche informieren. Letztendlich ist die Sicherheit von Banktransaktionen eine gemeinsame Verantwortung von Banken und Kunden, um die Privatsphäre und den Schutz sensibler Daten zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Schaltnetzteile:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie schaltet man mehrere Schaltnetzteile parallel?
Um mehrere Schaltnetzteile parallel zu schalten, müssen sie zunächst über eine gemeinsame Last verbunden werden. Dann müssen die Ausgangsspannungen der Netzteile auf den gleichen Wert eingestellt werden. Es ist auch wichtig, dass die Netzteile über eine Strombegrenzungsfunktion verfügen, um eine Überlastung zu vermeiden. **
-
Kann mir jemand Schaltnetzteile und Trafonetzteile erklären?
Schaltnetzteile und Trafonetzteile sind zwei verschiedene Arten von Stromversorgungen. Ein Schaltnetzteil wandelt die Eingangsspannung in eine höhere oder niedrigere Ausgangsspannung um, indem es die Eingangsspannung schnell ein- und ausschaltet. Dies ermöglicht eine effiziente Stromversorgung bei geringer Größe und Gewicht. Ein Trafonetzteil hingegen verwendet einen Transformator, um die Eingangsspannung auf eine niedrigere Ausgangsspannung umzuwandeln. Diese Art von Netzteil ist oft größer und schwerer als ein Schaltnetzteil, bietet jedoch eine stabilere und zuverlässigere Stromversorgung. **
-
Mit welchen Geräten werden zum Beispiel im Haushalt Schaltnetzteile verwendet?
Schaltnetzteile werden in vielen elektronischen Geräten im Haushalt verwendet, wie zum Beispiel in Computern, Fernsehern, Ladegeräten, Druckern und Haushaltsgeräten wie Mikrowellen oder Staubsaugern. Sie werden auch in vielen anderen Geräten eingesetzt, die eine konstante Stromversorgung benötigen. **
-
Welche verschiedenen Anwendungen und Einsatzgebiete haben Schaltnetzteile in der Elektronik, Industrie und Haushaltsgeräten?
Schaltnetzteile werden in der Elektronik zur Stromversorgung von Computern, Mobiltelefonen, Fernsehern und anderen elektronischen Geräten eingesetzt. In der Industrie werden Schaltnetzteile zur Stromversorgung von Maschinen, Anlagen und Geräten verwendet. In Haushaltsgeräten wie Kühlschränken, Waschmaschinen und Staubsaugern kommen Schaltnetzteile ebenfalls zum Einsatz, um die benötigte elektrische Energie bereitzustellen. Durch ihre Effizienz und kompakte Bauweise sind Schaltnetzteile in vielen verschiedenen Anwendungen und Einsatzgebieten weit verbreitet. **
Ähnliche Suchbegriffe für Schaltnetzteile
-
Kelomat Hacker komfortDer KELOMAT Hacker Komfort ist ein praktischer Küchenhelfer zum schnellen und mühelosen Zerkleinern von Zutaten wie Zwiebeln, Kräutern, Nüssen oder Gemüse. Dank der hochwertigen Edelstahlklinge ermöglicht er präzises Hacken ohne großen Kraftaufwand. Die integrierte Hackschale sorgt für sauberes Arbeiten, während das aufklappbare Gehäuse eine einfache Reinigung ermöglicht. Der kompakte Hacker ist spülmaschinengeeignet und eignet sich ideal für die tägliche Küchenarbeit.20,09 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Sarid, Yishai: SchwachstellenSchwachstellen , Ein junger IT-Spezialist und begehrtester Aufspürer von Sicherheitslücken bekommt immer größere und politisch brisantere Aufträge, verdrängt ethische Skrupel und kann sich gleichzeitig immer weniger zurücknehmen, sein Können auch privat einzusetzen. Eine erschreckend aktuelle, packende Bestandsaufnahme heutiger Datenkriminalität. Leicht war es nie: Sivs Vater ist ständig pleite, seine Mutter geht mit einem Arzt fremd, und seine jüngere Schwester ist in die Drogensucht abgerutscht. Auch bei den Frauen kann er nicht punkten. Aber als professioneller Hacker - der Beste und Begehrteste in seinem Fach - wird er auf Händen getragen. Seine Aufträge in Israel und im Ausland werden politisch immer brisanter. Als er in einem europäischen Land ein Abhörsystem für Mobiltelefone installieren muss, um Regimekritiker ausfindig zu machen, kommen bei ihm erste ethische Skrupel auf. Einerseits redet er sich ein, nur seinen Job zu erfüllen - und andererseits kann er es immer weniger lassen, Sicherheitslücken von Smartphones mehr und mehr auch für private Zwecke zu nutzen ... , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20230915, Produktform: Leinen, Autoren: Sarid, Yishai, Übersetzung: Achlama, Ruth, Seitenzahl/Blattzahl: 288, Keyword: Computerkriminalität; Cyperspace; Datenkriminalität; Ethik; Hacker; Hacking; IT-Spezialist; Politthriller; Regimekritiker; Sicherheitslücken; Spannungsroman; ethische Bedenken; moralischer Konflikt; Überwachung, Fachschema: Israel / Roman, Erzählung~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV), Fachkategorie: Belletristik: Themen, Stoffe, Motive: Politik~Belletristik in Übersetzung~Kriminalromane und Mystery~Computerkriminalität, Hacking, Region: Europa~Israel, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Politthriller/Justizthriller, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: heb, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kein + Aber, Verlag: Kein + Aber, Verlag: Kein & Aber AG, Länge: 182, Breite: 127, Höhe: 27, Gewicht: 282, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783036996349, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit im Cyber-Raum gewährleistet werden, um Cyber-Angriffe zu verhindern?
Die Sicherheit im Cyber-Raum kann durch regelmäßige Aktualisierung von Software und Sicherheitspatches, Schulung der Mitarbeiter im Umgang mit Phishing-E-Mails und anderen Bedrohungen sowie Implementierung von Firewalls und Antivirenprogrammen gewährleistet werden. Zudem ist es wichtig, starke Passwörter zu verwenden und regelmäßig zu ändern, sensible Daten zu verschlüsseln und regelmäßige Sicherheitsaudits durchzuführen, um Schwachstellen zu identifizieren und zu beheben. Letztendlich ist eine proaktive Überwachung des Netzwerks und eine schnelle Reaktion auf verdächtige Aktivitäten entscheidend, um Cyber-Angriffe zu verhindern. **
-
Welche Rolle spielen Schaltnetzteile in der Energieversorgung von elektronischen Geräten und wie unterscheiden sie sich von linearen Netzteilen?
Schaltnetzteile spielen eine wichtige Rolle in der Energieversorgung von elektronischen Geräten, da sie die Eingangsspannung effizient in eine andere Spannung umwandeln können. Im Vergleich zu linearen Netzteilen sind Schaltnetzteile in der Regel kleiner, leichter und effizienter, da sie die Eingangsspannung nicht einfach nur regulieren, sondern sie auch umwandeln können. Dadurch können Schaltnetzteile eine größere Bandbreite an Eingangsspannungen akzeptieren und sind daher vielseitiger einsetzbar. Trotzdem können Schaltnetzteile auch elektromagnetische Störungen verursachen, die bei linearen Netzteilen weniger häufig auftreten. **
-
Wie kann eine effektive Incident-Response-Strategie entwickelt und implementiert werden, um auf Cyber-Angriffe und Schwachstellen angemessen zu reagieren?
Eine effektive Incident-Response-Strategie kann entwickelt werden, indem ein Team von Experten zusammengestellt wird, das für die Erkennung, Bewertung und Reaktion auf Vorfälle zuständig ist. Es ist wichtig, klare Richtlinien und Verfahren festzulegen, um sicherzustellen, dass das Team schnell und effizient auf Cyber-Angriffe reagieren kann. Schulungen und regelmäßige Übungen sind entscheidend, um sicherzustellen, dass das Team gut vorbereitet ist und die Strategie erfolgreich umgesetzt werden kann. **
-
Wie sicher sind Banktransaktionen in Bezug auf Datenschutz und Cyber-Sicherheit?
Banktransaktionen sind in der Regel sicher, da Banken strenge Sicherheitsmaßnahmen implementieren, um die Daten ihrer Kunden zu schützen. Dazu gehören Verschlüsselungstechnologien, Zwei-Faktor-Authentifizierung und regelmäßige Sicherheitsüberprüfungen. Dennoch besteht immer ein gewisses Risiko von Cyber-Angriffen, daher ist es wichtig, dass Kunden auch selbst vorsichtig mit ihren Bankdaten umgehen und sich bewusst über mögliche Betrugsversuche informieren. Letztendlich ist die Sicherheit von Banktransaktionen eine gemeinsame Verantwortung von Banken und Kunden, um die Privatsphäre und den Schutz sensibler Daten zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.