Domain cyber-angriffe.de kaufen?
Wir ziehen mit dem Projekt
cyber-angriffe.de um.
Sind Sie am Kauf der Domain
cyber-angriffe.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cyber-angriffe.de kaufen?
Wie kann die Sicherheit im Cyber-Raum gewährleistet werden, um Cyber-Angriffe zu verhindern?
Die Sicherheit im Cyber-Raum kann durch regelmäßige Aktualisierung von Software und Sicherheitspatches, Schulung der Mitarbeiter im Umgang mit Phishing-E-Mails und anderen Bedrohungen sowie Implementierung von Firewalls und Antivirenprogrammen gewährleistet werden. Zudem ist es wichtig, starke Passwörter zu verwenden und regelmäßig zu ändern, sensible Daten zu verschlüsseln und regelmäßige Sicherheitsaudits durchzuführen, um Schwachstellen zu identifizieren und zu beheben. Letztendlich ist eine proaktive Überwachung des Netzwerks und eine schnelle Reaktion auf verdächtige Aktivitäten entscheidend, um Cyber-Angriffe zu verhindern. **
Wie kann eine effektive Incident-Response-Strategie entwickelt und implementiert werden, um auf Cyber-Angriffe und Schwachstellen angemessen zu reagieren?
Eine effektive Incident-Response-Strategie kann entwickelt werden, indem ein Team von Experten zusammengestellt wird, das für die Erkennung, Bewertung und Reaktion auf Vorfälle zuständig ist. Es ist wichtig, klare Richtlinien und Verfahren festzulegen, um sicherzustellen, dass das Team schnell und effizient auf Cyber-Angriffe reagieren kann. Schulungen und regelmäßige Übungen sind entscheidend, um sicherzustellen, dass das Team gut vorbereitet ist und die Strategie erfolgreich umgesetzt werden kann. **

Ähnliche Suchbegriffe für Praktiken
Top-Angebote
Produkte zum Begriff Praktiken:
-
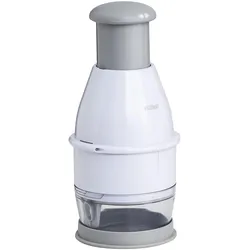
Kelomat Hacker komfortDer KELOMAT Hacker Komfort ist ein praktischer Küchenhelfer zum schnellen und mühelosen Zerkleinern von Zutaten wie Zwiebeln, Kräutern, Nüssen oder Gemüse. Dank der hochwertigen Edelstahlklinge ermöglicht er präzises Hacken ohne großen Kraftaufwand. Die integrierte Hackschale sorgt für sauberes Arbeiten, während das aufklappbare Gehäuse eine einfache Reinigung ermöglicht. Der kompakte Hacker ist spülmaschinengeeignet und eignet sich ideal für die tägliche Küchenarbeit.20,09 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Ars Vendendi: Werbung und kommerzielle Praktiken im MittelalterArs Vendendi: Werbung und kommerzielle Praktiken im Mittelalter , Die 'Kunst des Verkaufens' war bereits auf mittelalterlichen Märkten wichtig, da Anbieter und Anbieterinnen von Waren und Dienstleistungen miteinander konkurrierten und ihre Produkte anpriesen. Daher enthalten archäologische, schriftliche und bildliche Quellen zahlreiche Hinweise auf die Rhetorik und Praktiken des Verkaufens und Werbens: Zur Schau gestellte Waren, Handwerks- und Wirtshauszeichen, Marktschreier und Weinrufer sowie Markennamen, Warenmuster und Buchkataloge dienten sowohl der Information der Konsumentinnen und Konsumenten als auch der Absatzsteigerung. In Traktaten und Predigten wurde über diese Techniken bereits im Mittelalter kritisch oder satirisch reflektiert. Die Autorinnen und Autoren der in diesem Band versammelten Beiträge präsentieren unterschiedliche Facetten dieser mittelalterlichen Ars Vendendi und stellen sie in einen größeren Kontext. The ¿art of selling¿ was already important at medieval markets, as vendors and suppliers of goods and services competed with each other. Therefore, archaeological, written and pictorial sources contain numerous references to the rhetoric and practices of selling even before 1500: goods displayed on market tables, trades and inn signs, market and wine criers as well as brand names, samples of goods, book catalogues and much more served both to inform consumers and to increase sales. As early as the Middle Ages, tracts and sermons reflected on these techniques theoretically, critically or satirically. The contributions in this volume present a wide range of facets of this medieval Ars Vendendi and place them in a wider context. , Kraftstoffzuteiler > Kraftstoffversorgung , Erscheinungsjahr: 20240916, Produktform: Leinen, Redaktion: Ertl, Thomas, Seitenzahl/Blattzahl: 508, Abbildungen: Mit 64 großteils farbigen Abbildungen. Alle Beiträge mit englischen Zusammenfassungen, Keyword: Arbeitsvermittlung; Florenz; Gesundheitswesen; Handel; Inkunabeln; Kommunikation; Künstlersignatur; Marke; Markt; Marktplatz; Mittelalter; Pilgerzeichen; Stadtarchäologie; Textilgewerbe; Verkaufen; Wallfahrt; Werbung; Wirtschaftsethik; kommerzielle Praxis; Ökonomie, Fachschema: Mittelalter~Wirtschaftsgeschichte~Europa / Geschichte, Kulturgeschichte, Fachkategorie: Wirtschaftsgeschichte~Europäische Geschichte: Mittelalter, Warengruppe: HC/Geschichte/Mittelalter, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 38, Gewicht: 984, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,65,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind einige bewährte Praktiken, um die Sicherheit und den Datenschutz in einer Organisation zu gewährleisten?
1. Schulung der Mitarbeiter in Sicherheitsbewusstsein und Datenschutzrichtlinien. 2. Implementierung von Zugriffskontrollen und Verschlüsselungstechnologien. 3. Regelmäßige Überprüfung und Aktualisierung von Sicherheitsmaßnahmen und Datenschutzrichtlinien. **
-
Was sind die potenziellen Auswirkungen der Cyber-Spiritualität auf die traditionellen religiösen Praktiken?
Die potenziellen Auswirkungen der Cyber-Spiritualität auf traditionelle religiöse Praktiken könnten eine Entfremdung von traditionellen Gemeinschaften und Ritualen, eine Verlagerung der Religiosität in virtuelle Räume sowie eine Vermischung von spirituellen und technologischen Erfahrungen sein. Es könnte auch zu einer Individualisierung und Personalisierung des Glaubens führen, aber auch zu einer Entgrenzung von Zeit und Raum in der Ausübung von Religion. Letztendlich könnte die Cyber-Spiritualität neue Formen der Religiosität hervorbringen und die traditionellen religiösen Praktiken verändern oder erweitern. **
-
Was sind die besten Praktiken für die Datensicherung in Bezug auf die IT-Sicherheit und den Datenschutz?
Die besten Praktiken für die Datensicherung in Bezug auf die IT-Sicherheit und den Datenschutz umfassen regelmäßige Backups aller wichtigen Daten, um sicherzustellen, dass im Falle eines Datenverlusts die Informationen wiederhergestellt werden können. Es ist wichtig, die Backups an einem sicheren Ort aufzubewahren, der vor physischen Schäden und unbefugtem Zugriff geschützt ist. Zudem sollten die Backups regelmäßig auf ihre Integrität überprüft werden, um sicherzustellen, dass die Daten im Notfall tatsächlich wiederhergestellt werden können. Schließlich ist es entscheidend, dass die Datensicherung in Übereinstimmung mit den geltenden Datenschutzgesetzen und -richtlinien erfolgt, um die Vertraulichkeit und Integrität der Daten zu gewähr **
-
Was sind die potenziellen Auswirkungen von Cyber-Religion auf traditionelle religiöse Praktiken und Glaubensgemeinschaften?
Cyber-Religion könnte traditionelle religiöse Praktiken verändern, indem sie digitale Rituale und Gottesdienste ermöglicht. Es könnte auch zu einer Entfremdung von der Gemeinschaft führen, da Gläubige sich mehr online engagieren. Die Integration von Technologie könnte jedoch auch neue Möglichkeiten für spirituelle Erfahrungen und Gemeinschaft schaffen. **


Was sind die potenziellen Auswirkungen von Cyber-Religion auf traditionelle Glaubenssysteme und spirituelle Praktiken?
Cyber-Religion könnte traditionelle Glaubenssysteme und spirituelle Praktiken verändern, indem sie neue Formen des Glaubens und der Anbetung ermöglicht. Es könnte zu einer Entfremdung von traditionellen religiösen Institutionen führen und die persönliche Spiritualität stärken. Es besteht auch die Möglichkeit, dass Cyber-Religion zu einer Fragmentierung von Glaubensgemeinschaften führt und die Grenzen zwischen Realität und Virtualität verwischt. **
Was sind die potenziellen Auswirkungen der Cyber-Religion auf traditionelle religiöse Praktiken und Glaubenssysteme?
Die potenziellen Auswirkungen der Cyber-Religion auf traditionelle religiöse Praktiken und Glaubenssysteme könnten eine Verschiebung von physischen zu virtuellen Gottesdiensten und Ritualen sein. Es könnte auch zu einer Entfremdung von traditionellen Gemeinschaften und spirituellen Erfahrungen führen. Darüber hinaus könnten neue Technologien und Plattformen die Art und Weise verändern, wie Gläubige miteinander interagieren und ihre Spiritualität ausüben. **
Top-Angebote
Produkte zum Begriff Praktiken:
-
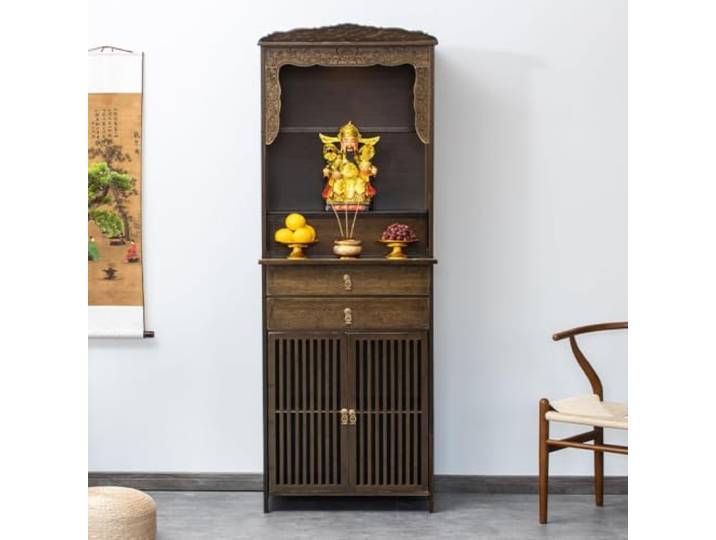
Meditationsaltartisch Mit LED-Licht, Schreinaltar, Gebetstisch, Tempel Doppelschichtiger Schrank mit Schubladenaufbewahrung, eleganter Ständer for spirituelle Praktiken(50cm/19.7in)Meditationsaltartisch Mit LED-Licht, Schreinaltar, Gebetstisch, Tempel Doppelschichtiger Schrank mit Schubladenaufbewahrung, eleganter Ständer for spirituelle Praktiken(50cm/19.7in). Abgestuftes Heiligtum: Mehrstöckiger Altartisch mit erhöhter Meditationsaltartischablage for Statuen und Stauraum im unteren Altarschrank. Zwei Schubladen und ein Schrank bilden eine kompakte Puja-Tisch- und Gebetstischlösung for Rituale und Opfergaben zu Hause. Beleuchteter Fokus: Die verdickte Altartischplatte aus Bambus trägt Opfergaben, während ein Innenscheinwerfer die Statuen hervorhebt. Verwendung als Meditationstisch oder Altartisch for spirituelle Zwecke – ideal als Pooja-Mandir for zu Hause, um einen feierlichen, heiligen Glanz zu verleihen. Ausziehbare Aufbewahrung: Zwei ausziehbare Schubladen lassen sich bei Nichtgebrauch verstauen und sorgen so dafür, dass Ihr Meditationsaltartisch ordentlich bleibt. Bewahren Sie Kerzen, Weihrauch und Malas im eingebauten Pooja-Schrank oder Altarschrank auf, um das Stück in einen organisierten Gebetstisch zu verwandeln. Geräumiger Sockel: Der untere Altarschrank verfügt über zwei feste Fächer zur Aufbewahrung von Schriften, Räucherstäbchen und Ritualgegenständen. Dieses Design macht den Meditationsaltar, den Pooja-Schrank oder den Schreinaltar praktisch for die Organisation täglicher Opfergaben und die Schaffung eines funktionalen Gebetstisches. Multifunktionaler Aufbewahrungs- und Anzeigeschrank - Dieser vielseitige Altarschrank ist so konzipiert, dass er sich nahtlos mit jedem Heimdekor verbindet. Ob als heiliger Schrein, Meditationsstation oder anspruchsvolles Displayregal für Sammlergegenstände, Fotos und Pflanzen verwendet, es bietet die perfekte Lösung, um Ihre geliebten Gegenstände organisiert und staubfrei zu halten. Farbe:One Color332,64 €*Versand: 23,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kelomat Hacker komfortDer KELOMAT Hacker Komfort ist ein praktischer Küchenhelfer zum schnellen und mühelosen Zerkleinern von Zutaten wie Zwiebeln, Kräutern, Nüssen oder Gemüse. Dank der hochwertigen Edelstahlklinge ermöglicht er präzises Hacken ohne großen Kraftaufwand. Die integrierte Hackschale sorgt für sauberes Arbeiten, während das aufklappbare Gehäuse eine einfache Reinigung ermöglicht. Der kompakte Hacker ist spülmaschinengeeignet und eignet sich ideal für die tägliche Küchenarbeit.20,09 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit im Cyber-Raum gewährleistet werden, um Cyber-Angriffe zu verhindern?
Die Sicherheit im Cyber-Raum kann durch regelmäßige Aktualisierung von Software und Sicherheitspatches, Schulung der Mitarbeiter im Umgang mit Phishing-E-Mails und anderen Bedrohungen sowie Implementierung von Firewalls und Antivirenprogrammen gewährleistet werden. Zudem ist es wichtig, starke Passwörter zu verwenden und regelmäßig zu ändern, sensible Daten zu verschlüsseln und regelmäßige Sicherheitsaudits durchzuführen, um Schwachstellen zu identifizieren und zu beheben. Letztendlich ist eine proaktive Überwachung des Netzwerks und eine schnelle Reaktion auf verdächtige Aktivitäten entscheidend, um Cyber-Angriffe zu verhindern. **
-
Wie kann eine effektive Incident-Response-Strategie entwickelt und implementiert werden, um auf Cyber-Angriffe und Schwachstellen angemessen zu reagieren?
Eine effektive Incident-Response-Strategie kann entwickelt werden, indem ein Team von Experten zusammengestellt wird, das für die Erkennung, Bewertung und Reaktion auf Vorfälle zuständig ist. Es ist wichtig, klare Richtlinien und Verfahren festzulegen, um sicherzustellen, dass das Team schnell und effizient auf Cyber-Angriffe reagieren kann. Schulungen und regelmäßige Übungen sind entscheidend, um sicherzustellen, dass das Team gut vorbereitet ist und die Strategie erfolgreich umgesetzt werden kann. **
-
Was sind einige bewährte Praktiken, um die Sicherheit und den Datenschutz in einer Organisation zu gewährleisten?
1. Schulung der Mitarbeiter in Sicherheitsbewusstsein und Datenschutzrichtlinien. 2. Implementierung von Zugriffskontrollen und Verschlüsselungstechnologien. 3. Regelmäßige Überprüfung und Aktualisierung von Sicherheitsmaßnahmen und Datenschutzrichtlinien. **
-
Was sind die potenziellen Auswirkungen der Cyber-Spiritualität auf die traditionellen religiösen Praktiken?
Die potenziellen Auswirkungen der Cyber-Spiritualität auf traditionelle religiöse Praktiken könnten eine Entfremdung von traditionellen Gemeinschaften und Ritualen, eine Verlagerung der Religiosität in virtuelle Räume sowie eine Vermischung von spirituellen und technologischen Erfahrungen sein. Es könnte auch zu einer Individualisierung und Personalisierung des Glaubens führen, aber auch zu einer Entgrenzung von Zeit und Raum in der Ausübung von Religion. Letztendlich könnte die Cyber-Spiritualität neue Formen der Religiosität hervorbringen und die traditionellen religiösen Praktiken verändern oder erweitern. **
Ähnliche Suchbegriffe für Praktiken
-
Ars Vendendi: Werbung und kommerzielle Praktiken im MittelalterArs Vendendi: Werbung und kommerzielle Praktiken im Mittelalter , Die 'Kunst des Verkaufens' war bereits auf mittelalterlichen Märkten wichtig, da Anbieter und Anbieterinnen von Waren und Dienstleistungen miteinander konkurrierten und ihre Produkte anpriesen. Daher enthalten archäologische, schriftliche und bildliche Quellen zahlreiche Hinweise auf die Rhetorik und Praktiken des Verkaufens und Werbens: Zur Schau gestellte Waren, Handwerks- und Wirtshauszeichen, Marktschreier und Weinrufer sowie Markennamen, Warenmuster und Buchkataloge dienten sowohl der Information der Konsumentinnen und Konsumenten als auch der Absatzsteigerung. In Traktaten und Predigten wurde über diese Techniken bereits im Mittelalter kritisch oder satirisch reflektiert. Die Autorinnen und Autoren der in diesem Band versammelten Beiträge präsentieren unterschiedliche Facetten dieser mittelalterlichen Ars Vendendi und stellen sie in einen größeren Kontext. The ¿art of selling¿ was already important at medieval markets, as vendors and suppliers of goods and services competed with each other. Therefore, archaeological, written and pictorial sources contain numerous references to the rhetoric and practices of selling even before 1500: goods displayed on market tables, trades and inn signs, market and wine criers as well as brand names, samples of goods, book catalogues and much more served both to inform consumers and to increase sales. As early as the Middle Ages, tracts and sermons reflected on these techniques theoretically, critically or satirically. The contributions in this volume present a wide range of facets of this medieval Ars Vendendi and place them in a wider context. , Kraftstoffzuteiler > Kraftstoffversorgung , Erscheinungsjahr: 20240916, Produktform: Leinen, Redaktion: Ertl, Thomas, Seitenzahl/Blattzahl: 508, Abbildungen: Mit 64 großteils farbigen Abbildungen. Alle Beiträge mit englischen Zusammenfassungen, Keyword: Arbeitsvermittlung; Florenz; Gesundheitswesen; Handel; Inkunabeln; Kommunikation; Künstlersignatur; Marke; Markt; Marktplatz; Mittelalter; Pilgerzeichen; Stadtarchäologie; Textilgewerbe; Verkaufen; Wallfahrt; Werbung; Wirtschaftsethik; kommerzielle Praxis; Ökonomie, Fachschema: Mittelalter~Wirtschaftsgeschichte~Europa / Geschichte, Kulturgeschichte, Fachkategorie: Wirtschaftsgeschichte~Europäische Geschichte: Mittelalter, Warengruppe: HC/Geschichte/Mittelalter, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 38, Gewicht: 984, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,65,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sarid, Yishai: SchwachstellenSchwachstellen , Ein junger IT-Spezialist und begehrtester Aufspürer von Sicherheitslücken bekommt immer größere und politisch brisantere Aufträge, verdrängt ethische Skrupel und kann sich gleichzeitig immer weniger zurücknehmen, sein Können auch privat einzusetzen. Eine erschreckend aktuelle, packende Bestandsaufnahme heutiger Datenkriminalität. Leicht war es nie: Sivs Vater ist ständig pleite, seine Mutter geht mit einem Arzt fremd, und seine jüngere Schwester ist in die Drogensucht abgerutscht. Auch bei den Frauen kann er nicht punkten. Aber als professioneller Hacker - der Beste und Begehrteste in seinem Fach - wird er auf Händen getragen. Seine Aufträge in Israel und im Ausland werden politisch immer brisanter. Als er in einem europäischen Land ein Abhörsystem für Mobiltelefone installieren muss, um Regimekritiker ausfindig zu machen, kommen bei ihm erste ethische Skrupel auf. Einerseits redet er sich ein, nur seinen Job zu erfüllen - und andererseits kann er es immer weniger lassen, Sicherheitslücken von Smartphones mehr und mehr auch für private Zwecke zu nutzen ... , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20230915, Produktform: Leinen, Autoren: Sarid, Yishai, Übersetzung: Achlama, Ruth, Seitenzahl/Blattzahl: 288, Keyword: Computerkriminalität; Cyperspace; Datenkriminalität; Ethik; Hacker; Hacking; IT-Spezialist; Politthriller; Regimekritiker; Sicherheitslücken; Spannungsroman; ethische Bedenken; moralischer Konflikt; Überwachung, Fachschema: Israel / Roman, Erzählung~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV), Fachkategorie: Belletristik: Themen, Stoffe, Motive: Politik~Belletristik in Übersetzung~Kriminalromane und Mystery~Computerkriminalität, Hacking, Region: Europa~Israel, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Politthriller/Justizthriller, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: heb, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kein + Aber, Verlag: Kein + Aber, Verlag: Kein & Aber AG, Länge: 182, Breite: 127, Höhe: 27, Gewicht: 282, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783036996349, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die besten Praktiken für die Datensicherung in Bezug auf die IT-Sicherheit und den Datenschutz?
Die besten Praktiken für die Datensicherung in Bezug auf die IT-Sicherheit und den Datenschutz umfassen regelmäßige Backups aller wichtigen Daten, um sicherzustellen, dass im Falle eines Datenverlusts die Informationen wiederhergestellt werden können. Es ist wichtig, die Backups an einem sicheren Ort aufzubewahren, der vor physischen Schäden und unbefugtem Zugriff geschützt ist. Zudem sollten die Backups regelmäßig auf ihre Integrität überprüft werden, um sicherzustellen, dass die Daten im Notfall tatsächlich wiederhergestellt werden können. Schließlich ist es entscheidend, dass die Datensicherung in Übereinstimmung mit den geltenden Datenschutzgesetzen und -richtlinien erfolgt, um die Vertraulichkeit und Integrität der Daten zu gewähr **
-
Was sind die potenziellen Auswirkungen von Cyber-Religion auf traditionelle religiöse Praktiken und Glaubensgemeinschaften?
Cyber-Religion könnte traditionelle religiöse Praktiken verändern, indem sie digitale Rituale und Gottesdienste ermöglicht. Es könnte auch zu einer Entfremdung von der Gemeinschaft führen, da Gläubige sich mehr online engagieren. Die Integration von Technologie könnte jedoch auch neue Möglichkeiten für spirituelle Erfahrungen und Gemeinschaft schaffen. **
-
Was sind die potenziellen Auswirkungen von Cyber-Religion auf traditionelle Glaubenssysteme und spirituelle Praktiken?
Cyber-Religion könnte traditionelle Glaubenssysteme und spirituelle Praktiken verändern, indem sie neue Formen des Glaubens und der Anbetung ermöglicht. Es könnte zu einer Entfremdung von traditionellen religiösen Institutionen führen und die persönliche Spiritualität stärken. Es besteht auch die Möglichkeit, dass Cyber-Religion zu einer Fragmentierung von Glaubensgemeinschaften führt und die Grenzen zwischen Realität und Virtualität verwischt. **
-
Was sind die potenziellen Auswirkungen der Cyber-Religion auf traditionelle religiöse Praktiken und Glaubenssysteme?
Die potenziellen Auswirkungen der Cyber-Religion auf traditionelle religiöse Praktiken und Glaubenssysteme könnten eine Verschiebung von physischen zu virtuellen Gottesdiensten und Ritualen sein. Es könnte auch zu einer Entfremdung von traditionellen Gemeinschaften und spirituellen Erfahrungen führen. Darüber hinaus könnten neue Technologien und Plattformen die Art und Weise verändern, wie Gläubige miteinander interagieren und ihre Spiritualität ausüben. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.