Domain cyber-angriffe.de kaufen?
Wir ziehen mit dem Projekt
cyber-angriffe.de um.
Sind Sie am Kauf der Domain
cyber-angriffe.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cyber-angriffe.de kaufen?
Enthält der Download von Notepad auf der offiziellen Seite Viren? Bekomme ich dadurch Viren?
Es ist unwahrscheinlich, dass der Download von Notepad von der offiziellen Seite Viren enthält. Die offizielle Seite sollte sicher sein und die Dateien sollten regelmäßig auf Schadsoftware überprüft werden. Es ist jedoch immer ratsam, eine zuverlässige Antivirensoftware zu verwenden und den Download von vertrauenswürdigen Quellen durchzuführen, um das Risiko von Viren zu minimieren. **
Hat man Viren, wenn man Fortnite von der offiziellen Website herunterlädt?
Nein, normalerweise sollte man keine Viren bekommen, wenn man Fortnite von der offiziellen Website herunterlädt. Die offizielle Website ist eine vertrauenswürdige Quelle und Epic Games nimmt Sicherheitsmaßnahmen, um sicherzustellen, dass ihre Downloads sicher sind. Es ist jedoch immer wichtig, sicherzustellen, dass man von der offiziellen Website herunterlädt und nicht von anderen Quellen, um das Risiko von Viren oder Malware zu minimieren. **

Ähnliche Suchbegriffe für Offiziellen
Top-Angebote
Produkte zum Begriff Offiziellen:
-
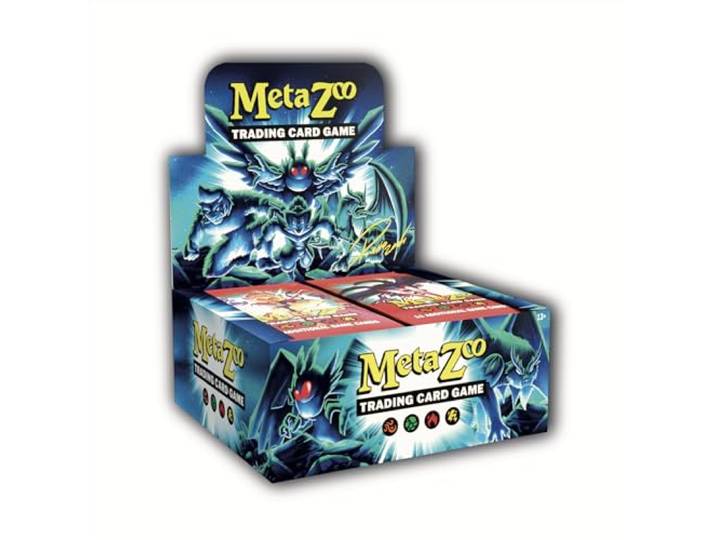
MetaZoo TCG – Booster-Box Basisspiel, 24 Boosterpacks mit 11 Karten + je 1 Aura oder Token, exklusive alternative Kunstmöglichkeit, illustriert vom offiziellen Künstler, Strategie und SammlungMetaZoo TCG – Booster-Box Basisspiel, 24 Boosterpacks mit 11 Karten + je 1 Aura oder Token, exklusive alternative Kunstmöglichkeit, illustriert vom offiziellen Künstler, Strategie und Sammlung. Enthält 24 Booster-Umschläge aus dem Basisspiel. Jede Box enthält 24 einzelne Umschläge, mit denen Sie Ihre Sammlung erweitern, Ihre Decks verstärken oder in das Metazoo TCG-Universum starten können. Jeder Umschlag bietet neue strategische Möglichkeiten für Ihr Spiel.\nJeder Umschlag enthält 11 Karten + 1 Aura oder Token. Die Booster enthalten 11 Karten des Metazoospiels plus eine zusätzliche Aura- oder Tokenkarte. Jede Eröffnung bietet neue Kombinationen, um Ihre Taktiken zu verstärken und Ihre Gegner bei jedem Duell zu überraschen.\nBox-Möglichkeit mit alternativer Kunst. Einige Ausstellungsboxen beinhalten exklusive alternative Kunst, illustriert von Poncho, einem der offiziellen Künstler des Metazoo-Universums. Eine perfekte Ergänzung für Sammler und Fans des Originaldesigns.\nErweitern Sie Ihre Strategie und stärken Sie Ihr Deck. Die Karten, die Sie in dieser Booster-Box erhalten, erweitern nicht nur Ihre Sammlung, sondern verbessern auch Ihre taktischen Möglichkeiten im Spiel. Ideal für Wettkampfspieler oder diejenigen, die neue Synergien erleben möchten.\n IDEALES PRODUKT FÜR SPIELER UND SAMMLER Perfekt als Geschenk für Fans des Metazoo Sammelkartenspiels. Diese Box bietet ein umfassendes Erlebnis mit Wettbewerbspotenzial und Sammlerwert in einem kompakten, gut präsentierten Format. Farbe:Mehrfarbig109,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sarid, Yishai: SchwachstellenSchwachstellen , Ein junger IT-Spezialist und begehrtester Aufspürer von Sicherheitslücken bekommt immer größere und politisch brisantere Aufträge, verdrängt ethische Skrupel und kann sich gleichzeitig immer weniger zurücknehmen, sein Können auch privat einzusetzen. Eine erschreckend aktuelle, packende Bestandsaufnahme heutiger Datenkriminalität. Leicht war es nie: Sivs Vater ist ständig pleite, seine Mutter geht mit einem Arzt fremd, und seine jüngere Schwester ist in die Drogensucht abgerutscht. Auch bei den Frauen kann er nicht punkten. Aber als professioneller Hacker - der Beste und Begehrteste in seinem Fach - wird er auf Händen getragen. Seine Aufträge in Israel und im Ausland werden politisch immer brisanter. Als er in einem europäischen Land ein Abhörsystem für Mobiltelefone installieren muss, um Regimekritiker ausfindig zu machen, kommen bei ihm erste ethische Skrupel auf. Einerseits redet er sich ein, nur seinen Job zu erfüllen - und andererseits kann er es immer weniger lassen, Sicherheitslücken von Smartphones mehr und mehr auch für private Zwecke zu nutzen ... , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20230915, Produktform: Leinen, Autoren: Sarid, Yishai, Übersetzung: Achlama, Ruth, Seitenzahl/Blattzahl: 288, Keyword: Computerkriminalität; Cyperspace; Datenkriminalität; Ethik; Hacker; Hacking; IT-Spezialist; Politthriller; Regimekritiker; Sicherheitslücken; Spannungsroman; ethische Bedenken; moralischer Konflikt; Überwachung, Fachschema: Israel / Roman, Erzählung~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV), Fachkategorie: Belletristik: Themen, Stoffe, Motive: Politik~Belletristik in Übersetzung~Kriminalromane und Mystery~Computerkriminalität, Hacking, Region: Europa~Israel, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Politthriller/Justizthriller, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: heb, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kein + Aber, Verlag: Kein + Aber, Verlag: Kein & Aber AG, Länge: 182, Breite: 127, Höhe: 27, Gewicht: 282, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783036996349, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die Vorteile eines offiziellen Dokuments oder einer offiziellen Bestätigung?
Ein offizielles Dokument oder eine offizielle Bestätigung bietet rechtliche Sicherheit und Beweiskraft. Es dient als Nachweis für getroffene Vereinbarungen oder Transaktionen. Zudem wird es oft von Behörden oder Institutionen als gültiges Dokument anerkannt. **
-
Wie kann die Sicherheit im Cyber-Raum gewährleistet werden, um Cyber-Angriffe zu verhindern?
Die Sicherheit im Cyber-Raum kann durch regelmäßige Aktualisierung von Software und Sicherheitspatches, Schulung der Mitarbeiter im Umgang mit Phishing-E-Mails und anderen Bedrohungen sowie Implementierung von Firewalls und Antivirenprogrammen gewährleistet werden. Zudem ist es wichtig, starke Passwörter zu verwenden und regelmäßig zu ändern, sensible Daten zu verschlüsseln und regelmäßige Sicherheitsaudits durchzuführen, um Schwachstellen zu identifizieren und zu beheben. Letztendlich ist eine proaktive Überwachung des Netzwerks und eine schnelle Reaktion auf verdächtige Aktivitäten entscheidend, um Cyber-Angriffe zu verhindern. **
-
Lädt man sich Viren herunter, wenn man Fortnite von der offiziellen Epic Games-Website herunterlädt?
Nein, wenn du Fortnite von der offiziellen Epic Games-Website herunterlädst, solltest du dir keine Viren herunterladen. Die offizielle Website ist eine vertrauenswürdige Quelle und Epic Games hat Sicherheitsmaßnahmen getroffen, um sicherzustellen, dass ihre Downloads sicher sind. Es ist jedoch immer ratsam, eine zuverlässige Antivirensoftware auf deinem Computer zu haben, um zusätzlichen Schutz zu bieten. **
-
Hat BTS einen offiziellen Shop?
Ja, BTS hat einen offiziellen Shop namens "BTS Official Shop", der von Big Hit Entertainment betrieben wird. Dort können Fans offizielle Merchandise-Artikel wie Kleidung, Accessoires und Alben kaufen. Der Shop ist online verfügbar und bietet weltweiten Versand an. **


Wie kann eine effektive Incident-Response-Strategie entwickelt und implementiert werden, um auf Cyber-Angriffe und Schwachstellen angemessen zu reagieren?
Eine effektive Incident-Response-Strategie kann entwickelt werden, indem ein Team von Experten zusammengestellt wird, das für die Erkennung, Bewertung und Reaktion auf Vorfälle zuständig ist. Es ist wichtig, klare Richtlinien und Verfahren festzulegen, um sicherzustellen, dass das Team schnell und effizient auf Cyber-Angriffe reagieren kann. Schulungen und regelmäßige Übungen sind entscheidend, um sicherzustellen, dass das Team gut vorbereitet ist und die Strategie erfolgreich umgesetzt werden kann. **
Wie schreibt man einen offiziellen Brief?
Ein offizieller Brief sollte mit einer förmlichen Anrede beginnen, gefolgt von einer höflichen Einleitung. Der Hauptteil des Briefes sollte klar und präzise sein und alle relevanten Informationen enthalten. Der Brief sollte mit einer höflichen Schlussformel und Ihrer Unterschrift enden. **
Top-Angebote
Produkte zum Begriff Offiziellen:
-
Köllen Verlag Handbuch zu den Offiziellen Golfregeln 2023Das "Offizielle Handbuch zu den Golfregeln" ist eine vollständige Quelle für alle Regeln, die Klarstellungen zu den Regeln, die Leitlinien für die Spielleitung und Musterplatzregeln. Auf 526 Seiten lässt es sich in die folgenden drei Teile gliedern: 1) Die Golfregeln mit Klarstellungen 2) Leitlinien für die Spielleitung 3) Musterplatzregeln und andere Spielformen Vorrangig richtet sich das Handbuch an Spielleiter und Turnierverantwortliche. In keinem deutschen Golfclub darf das Handbuch fehlen, aber auch für den regelinteressierten Golfer enthält der Text zahlreiche Informationen und nützliches Hintergrundwissen zu den ab 2023 gültigen Golfregeln. Format225x160mm ISBN978-3-88579-584-1 Angaben zum Hersteller: Köllen Druck+Verlag GmbH Ernst-Robert-Curtius-Str. 14 53117 Bonn-Buschdorf Deutschland E-Mail: verkauf@koellen.de39,90 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
MetaZoo TCG – Booster-Box Basisspiel, 24 Boosterpacks mit 11 Karten + je 1 Aura oder Token, exklusive alternative Kunstmöglichkeit, illustriert vom offiziellen Künstler, Strategie und SammlungMetaZoo TCG – Booster-Box Basisspiel, 24 Boosterpacks mit 11 Karten + je 1 Aura oder Token, exklusive alternative Kunstmöglichkeit, illustriert vom offiziellen Künstler, Strategie und Sammlung. Enthält 24 Booster-Umschläge aus dem Basisspiel. Jede Box enthält 24 einzelne Umschläge, mit denen Sie Ihre Sammlung erweitern, Ihre Decks verstärken oder in das Metazoo TCG-Universum starten können. Jeder Umschlag bietet neue strategische Möglichkeiten für Ihr Spiel.\nJeder Umschlag enthält 11 Karten + 1 Aura oder Token. Die Booster enthalten 11 Karten des Metazoospiels plus eine zusätzliche Aura- oder Tokenkarte. Jede Eröffnung bietet neue Kombinationen, um Ihre Taktiken zu verstärken und Ihre Gegner bei jedem Duell zu überraschen.\nBox-Möglichkeit mit alternativer Kunst. Einige Ausstellungsboxen beinhalten exklusive alternative Kunst, illustriert von Poncho, einem der offiziellen Künstler des Metazoo-Universums. Eine perfekte Ergänzung für Sammler und Fans des Originaldesigns.\nErweitern Sie Ihre Strategie und stärken Sie Ihr Deck. Die Karten, die Sie in dieser Booster-Box erhalten, erweitern nicht nur Ihre Sammlung, sondern verbessern auch Ihre taktischen Möglichkeiten im Spiel. Ideal für Wettkampfspieler oder diejenigen, die neue Synergien erleben möchten.\n IDEALES PRODUKT FÜR SPIELER UND SAMMLER Perfekt als Geschenk für Fans des Metazoo Sammelkartenspiels. Diese Box bietet ein umfassendes Erlebnis mit Wettbewerbspotenzial und Sammlerwert in einem kompakten, gut präsentierten Format. Farbe:Mehrfarbig109,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Enthält der Download von Notepad auf der offiziellen Seite Viren? Bekomme ich dadurch Viren?
Es ist unwahrscheinlich, dass der Download von Notepad von der offiziellen Seite Viren enthält. Die offizielle Seite sollte sicher sein und die Dateien sollten regelmäßig auf Schadsoftware überprüft werden. Es ist jedoch immer ratsam, eine zuverlässige Antivirensoftware zu verwenden und den Download von vertrauenswürdigen Quellen durchzuführen, um das Risiko von Viren zu minimieren. **
-
Hat man Viren, wenn man Fortnite von der offiziellen Website herunterlädt?
Nein, normalerweise sollte man keine Viren bekommen, wenn man Fortnite von der offiziellen Website herunterlädt. Die offizielle Website ist eine vertrauenswürdige Quelle und Epic Games nimmt Sicherheitsmaßnahmen, um sicherzustellen, dass ihre Downloads sicher sind. Es ist jedoch immer wichtig, sicherzustellen, dass man von der offiziellen Website herunterlädt und nicht von anderen Quellen, um das Risiko von Viren oder Malware zu minimieren. **
-
Was sind die Vorteile eines offiziellen Dokuments oder einer offiziellen Bestätigung?
Ein offizielles Dokument oder eine offizielle Bestätigung bietet rechtliche Sicherheit und Beweiskraft. Es dient als Nachweis für getroffene Vereinbarungen oder Transaktionen. Zudem wird es oft von Behörden oder Institutionen als gültiges Dokument anerkannt. **
-
Wie kann die Sicherheit im Cyber-Raum gewährleistet werden, um Cyber-Angriffe zu verhindern?
Die Sicherheit im Cyber-Raum kann durch regelmäßige Aktualisierung von Software und Sicherheitspatches, Schulung der Mitarbeiter im Umgang mit Phishing-E-Mails und anderen Bedrohungen sowie Implementierung von Firewalls und Antivirenprogrammen gewährleistet werden. Zudem ist es wichtig, starke Passwörter zu verwenden und regelmäßig zu ändern, sensible Daten zu verschlüsseln und regelmäßige Sicherheitsaudits durchzuführen, um Schwachstellen zu identifizieren und zu beheben. Letztendlich ist eine proaktive Überwachung des Netzwerks und eine schnelle Reaktion auf verdächtige Aktivitäten entscheidend, um Cyber-Angriffe zu verhindern. **
Ähnliche Suchbegriffe für Offiziellen
-
Sarid, Yishai: SchwachstellenSchwachstellen , Ein junger IT-Spezialist und begehrtester Aufspürer von Sicherheitslücken bekommt immer größere und politisch brisantere Aufträge, verdrängt ethische Skrupel und kann sich gleichzeitig immer weniger zurücknehmen, sein Können auch privat einzusetzen. Eine erschreckend aktuelle, packende Bestandsaufnahme heutiger Datenkriminalität. Leicht war es nie: Sivs Vater ist ständig pleite, seine Mutter geht mit einem Arzt fremd, und seine jüngere Schwester ist in die Drogensucht abgerutscht. Auch bei den Frauen kann er nicht punkten. Aber als professioneller Hacker - der Beste und Begehrteste in seinem Fach - wird er auf Händen getragen. Seine Aufträge in Israel und im Ausland werden politisch immer brisanter. Als er in einem europäischen Land ein Abhörsystem für Mobiltelefone installieren muss, um Regimekritiker ausfindig zu machen, kommen bei ihm erste ethische Skrupel auf. Einerseits redet er sich ein, nur seinen Job zu erfüllen - und andererseits kann er es immer weniger lassen, Sicherheitslücken von Smartphones mehr und mehr auch für private Zwecke zu nutzen ... , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20230915, Produktform: Leinen, Autoren: Sarid, Yishai, Übersetzung: Achlama, Ruth, Seitenzahl/Blattzahl: 288, Keyword: Computerkriminalität; Cyperspace; Datenkriminalität; Ethik; Hacker; Hacking; IT-Spezialist; Politthriller; Regimekritiker; Sicherheitslücken; Spannungsroman; ethische Bedenken; moralischer Konflikt; Überwachung, Fachschema: Israel / Roman, Erzählung~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV), Fachkategorie: Belletristik: Themen, Stoffe, Motive: Politik~Belletristik in Übersetzung~Kriminalromane und Mystery~Computerkriminalität, Hacking, Region: Europa~Israel, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Politthriller/Justizthriller, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: heb, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kein + Aber, Verlag: Kein + Aber, Verlag: Kein & Aber AG, Länge: 182, Breite: 127, Höhe: 27, Gewicht: 282, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783036996349, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lädt man sich Viren herunter, wenn man Fortnite von der offiziellen Epic Games-Website herunterlädt?
Nein, wenn du Fortnite von der offiziellen Epic Games-Website herunterlädst, solltest du dir keine Viren herunterladen. Die offizielle Website ist eine vertrauenswürdige Quelle und Epic Games hat Sicherheitsmaßnahmen getroffen, um sicherzustellen, dass ihre Downloads sicher sind. Es ist jedoch immer ratsam, eine zuverlässige Antivirensoftware auf deinem Computer zu haben, um zusätzlichen Schutz zu bieten. **
-
Hat BTS einen offiziellen Shop?
Ja, BTS hat einen offiziellen Shop namens "BTS Official Shop", der von Big Hit Entertainment betrieben wird. Dort können Fans offizielle Merchandise-Artikel wie Kleidung, Accessoires und Alben kaufen. Der Shop ist online verfügbar und bietet weltweiten Versand an. **
-
Wie kann eine effektive Incident-Response-Strategie entwickelt und implementiert werden, um auf Cyber-Angriffe und Schwachstellen angemessen zu reagieren?
Eine effektive Incident-Response-Strategie kann entwickelt werden, indem ein Team von Experten zusammengestellt wird, das für die Erkennung, Bewertung und Reaktion auf Vorfälle zuständig ist. Es ist wichtig, klare Richtlinien und Verfahren festzulegen, um sicherzustellen, dass das Team schnell und effizient auf Cyber-Angriffe reagieren kann. Schulungen und regelmäßige Übungen sind entscheidend, um sicherzustellen, dass das Team gut vorbereitet ist und die Strategie erfolgreich umgesetzt werden kann. **
-
Wie schreibt man einen offiziellen Brief?
Ein offizieller Brief sollte mit einer förmlichen Anrede beginnen, gefolgt von einer höflichen Einleitung. Der Hauptteil des Briefes sollte klar und präzise sein und alle relevanten Informationen enthalten. Der Brief sollte mit einer höflichen Schlussformel und Ihrer Unterschrift enden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.