Domain cyber-angriffe.de kaufen?
Wir ziehen mit dem Projekt
cyber-angriffe.de um.
Sind Sie am Kauf der Domain
cyber-angriffe.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cyber-angriffe.de kaufen?
Wann Kidney Bohnen ernten?
Kidneybohnen können in der Regel etwa 90 bis 120 Tage nach dem Pflanzen geerntet werden. Es ist wichtig, auf die Größe und Farbe der Bohnen zu achten, um den optimalen Erntezeitpunkt zu bestimmen. Wenn die Hülsen fest sind und die Bohnen eine leuchtend rote Farbe haben, sind sie bereit zur Ernte. Es ist ratsam, die Bohnen zu ernten, bevor die Hülsen trocken und spröde werden, da dies die Qualität der Bohnen beeinträchtigen kann. Es ist auch wichtig, die Bohnen regelmäßig zu ernten, um die Pflanze zur Produktion neuer Bohnen anzuregen. **
Wie lange kocht man Kidney Bohnen?
Wie lange man Kidney Bohnen kochen sollte, hängt davon ab, ob man getrocknete oder bereits gekochte Bohnen verwendet. Getrocknete Kidney Bohnen müssen in der Regel für etwa 60-90 Minuten gekocht werden, um sie weich und essbar zu machen. Es ist wichtig, die Bohnen vor dem Kochen einzuweichen, um die Kochzeit zu verkürzen und die Verdauung zu erleichtern. Bereits gekochte Kidney Bohnen müssen nur für etwa 10-15 Minuten erhitzt werden, um sie aufzuwärmen und servierfertig zu machen. Es ist ratsam, die Bohnen regelmäßig zu überprüfen, um sicherzustellen, dass sie nicht zu weich werden. **

Ähnliche Suchbegriffe für Kidney
Top-Angebote
Produkte zum Begriff Kidney:
-
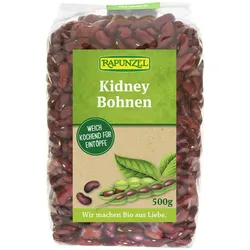
Kidney-Bohnen rotUnsere schonend verarbeiteteKidney Bohnen sind fix und fertig für Salate, Suppen und Pikantes. Einfach schnell genießen. Für vollen Genuss bitte nur erhitzen, nicht kochen. Hinweise zur Handhabung und Lagerung Nach dem Öffnen kühl aufbewahren und bald verbrauchen.2,05 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
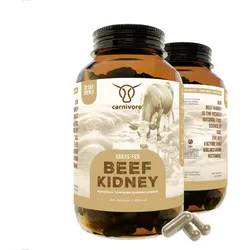
Grass Fed Beef KidneyNatürliche DAO-Quelle: Rinderniere enthält von Natur aus hohe Mengen an Diaminoxidase (DAO), dem Enzym, das Histamin im Körper abbaut. Unterstützung bei Histaminintoleranz: Die zusätzliche Zufuhr von DAO aus Rinderniere kann helfen, histaminbedingte Beschwerden wie Kopfschmerzen, Hautausschläge oder Verdauungsprobleme zu lindern. Besonders gut verträglich: Durch schonende Gefriertrocknung bleibt die Enzymaktivität erhalten, und das Produkt ist frei von Histamin – ideal bei empfindlichem Histamin-Stoffwechsel.38,95 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Sarid, Yishai: SchwachstellenSchwachstellen , Ein junger IT-Spezialist und begehrtester Aufspürer von Sicherheitslücken bekommt immer größere und politisch brisantere Aufträge, verdrängt ethische Skrupel und kann sich gleichzeitig immer weniger zurücknehmen, sein Können auch privat einzusetzen. Eine erschreckend aktuelle, packende Bestandsaufnahme heutiger Datenkriminalität. Leicht war es nie: Sivs Vater ist ständig pleite, seine Mutter geht mit einem Arzt fremd, und seine jüngere Schwester ist in die Drogensucht abgerutscht. Auch bei den Frauen kann er nicht punkten. Aber als professioneller Hacker - der Beste und Begehrteste in seinem Fach - wird er auf Händen getragen. Seine Aufträge in Israel und im Ausland werden politisch immer brisanter. Als er in einem europäischen Land ein Abhörsystem für Mobiltelefone installieren muss, um Regimekritiker ausfindig zu machen, kommen bei ihm erste ethische Skrupel auf. Einerseits redet er sich ein, nur seinen Job zu erfüllen - und andererseits kann er es immer weniger lassen, Sicherheitslücken von Smartphones mehr und mehr auch für private Zwecke zu nutzen ... , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20230915, Produktform: Leinen, Autoren: Sarid, Yishai, Übersetzung: Achlama, Ruth, Seitenzahl/Blattzahl: 288, Keyword: Computerkriminalität; Cyperspace; Datenkriminalität; Ethik; Hacker; Hacking; IT-Spezialist; Politthriller; Regimekritiker; Sicherheitslücken; Spannungsroman; ethische Bedenken; moralischer Konflikt; Überwachung, Fachschema: Israel / Roman, Erzählung~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV), Fachkategorie: Belletristik: Themen, Stoffe, Motive: Politik~Belletristik in Übersetzung~Kriminalromane und Mystery~Computerkriminalität, Hacking, Region: Europa~Israel, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Politthriller/Justizthriller, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: heb, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kein + Aber, Verlag: Kein + Aber, Verlag: Kein & Aber AG, Länge: 182, Breite: 127, Höhe: 27, Gewicht: 282, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783036996349, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann die Sicherheit im Cyber-Raum gewährleistet werden, um Cyber-Angriffe zu verhindern?
Die Sicherheit im Cyber-Raum kann durch regelmäßige Aktualisierung von Software und Sicherheitspatches, Schulung der Mitarbeiter im Umgang mit Phishing-E-Mails und anderen Bedrohungen sowie Implementierung von Firewalls und Antivirenprogrammen gewährleistet werden. Zudem ist es wichtig, starke Passwörter zu verwenden und regelmäßig zu ändern, sensible Daten zu verschlüsseln und regelmäßige Sicherheitsaudits durchzuführen, um Schwachstellen zu identifizieren und zu beheben. Letztendlich ist eine proaktive Überwachung des Netzwerks und eine schnelle Reaktion auf verdächtige Aktivitäten entscheidend, um Cyber-Angriffe zu verhindern. **
-
Wie kann eine effektive Incident-Response-Strategie entwickelt und implementiert werden, um auf Cyber-Angriffe und Schwachstellen angemessen zu reagieren?
Eine effektive Incident-Response-Strategie kann entwickelt werden, indem ein Team von Experten zusammengestellt wird, das für die Erkennung, Bewertung und Reaktion auf Vorfälle zuständig ist. Es ist wichtig, klare Richtlinien und Verfahren festzulegen, um sicherzustellen, dass das Team schnell und effizient auf Cyber-Angriffe reagieren kann. Schulungen und regelmäßige Übungen sind entscheidend, um sicherzustellen, dass das Team gut vorbereitet ist und die Strategie erfolgreich umgesetzt werden kann. **
-
Wie sicher sind Banktransaktionen in Bezug auf Datenschutz und Cyber-Sicherheit?
Banktransaktionen sind in der Regel sicher, da Banken strenge Sicherheitsmaßnahmen implementieren, um die Daten ihrer Kunden zu schützen. Dazu gehören Verschlüsselungstechnologien, Zwei-Faktor-Authentifizierung und regelmäßige Sicherheitsüberprüfungen. Dennoch besteht immer ein gewisses Risiko von Cyber-Angriffen, daher ist es wichtig, dass Kunden auch selbst vorsichtig mit ihren Bankdaten umgehen und sich bewusst über mögliche Betrugsversuche informieren. Letztendlich ist die Sicherheit von Banktransaktionen eine gemeinsame Verantwortung von Banken und Kunden, um die Privatsphäre und den Schutz sensibler Daten zu gewährleisten. **
-
Wie sicher sind Banktransaktionen in Bezug auf Datenschutz und Cyber-Sicherheit?
Banktransaktionen sind in der Regel sicher, da Banken strenge Sicherheitsprotokolle und Verschlüsselungstechnologien verwenden, um die Daten ihrer Kunden zu schützen. Dennoch besteht immer ein gewisses Risiko von Cyber-Angriffen, insbesondere durch Phishing, Malware und Identitätsdiebstahl. Kunden können jedoch dazu beitragen, die Sicherheit ihrer Banktransaktionen zu erhöhen, indem sie starke Passwörter verwenden, ihre Konten regelmäßig überwachen und auf verdächtige Aktivitäten achten. Es ist wichtig, dass Banken und Kunden gleichermaßen wachsam bleiben und sich kontinuierlich über neue Bedrohungen und Sicherheitsmaßnahmen informieren. **

Wie kann die Sicherheit von Bestätigungslinks in E-Mails verbessert werden, um Phishing-Angriffe zu verhindern?
Die Sicherheit von Bestätigungslinks in E-Mails kann verbessert werden, indem Unternehmen ihre Mitarbeiter regelmäßig über Phishing-Angriffe schulen und sensibilisieren. Zudem sollten E-Mail-Anbieter und Unternehmen verstärkt auf die Implementierung von DMARC, SPF und DKIM setzen, um die Authentizität von E-Mails zu überprüfen. Die Verwendung von Multi-Faktor-Authentifizierung kann ebenfalls dazu beitragen, die Sicherheit von Bestätigungslinks zu erhöhen. Darüber hinaus sollten Empfänger von E-Mails immer skeptisch sein und verdächtige Links oder Anhänge nicht öffnen, sondern stattdessen den Absender über alternative Kommunikationswege kontaktieren, um die Echtheit der E-Mail zu überprüfen. **
Wie können Internetnutzer Phishing-Angriffe erkennen und sich davor schützen?
Internetnutzer können Phishing-Angriffe erkennen, indem sie verdächtige E-Mails oder Links nicht öffnen und keine sensiblen Daten preisgeben. Sie sollten immer die URL überprüfen, bevor sie persönliche Informationen eingeben und Sicherheitssoftware auf dem neuesten Stand halten. Zudem ist es ratsam, regelmäßig Passwörter zu ändern und auf sichere Websites zu achten. **
Top-Angebote
Produkte zum Begriff Kidney:
-
Kidney-Bohnen - rotDie wohl beliebteste ihrer Art - der herzhafte Geschmack und die weiche Konsistenz zeichnen die rote Kidney Bohne aus. Siesorgt für Farbtupfer in Gerichten. Kidney Bohnen dürfen in keinem Chili-Gericht fehlen. Hinweise zur Handhabung und Lagerung: für Chili, Salate, Eintöpfe und als GemüseBitte kühl und trocken lagern.3,99 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Kidney-Bohnen rotUnsere schonend verarbeiteteKidney Bohnen sind fix und fertig für Salate, Suppen und Pikantes. Einfach schnell genießen. Für vollen Genuss bitte nur erhitzen, nicht kochen. Hinweise zur Handhabung und Lagerung Nach dem Öffnen kühl aufbewahren und bald verbrauchen.2,05 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Grass Fed Beef KidneyNatürliche DAO-Quelle: Rinderniere enthält von Natur aus hohe Mengen an Diaminoxidase (DAO), dem Enzym, das Histamin im Körper abbaut. Unterstützung bei Histaminintoleranz: Die zusätzliche Zufuhr von DAO aus Rinderniere kann helfen, histaminbedingte Beschwerden wie Kopfschmerzen, Hautausschläge oder Verdauungsprobleme zu lindern. Besonders gut verträglich: Durch schonende Gefriertrocknung bleibt die Enzymaktivität erhalten, und das Produkt ist frei von Histamin – ideal bei empfindlichem Histamin-Stoffwechsel.38,95 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Wann Kidney Bohnen ernten?
Kidneybohnen können in der Regel etwa 90 bis 120 Tage nach dem Pflanzen geerntet werden. Es ist wichtig, auf die Größe und Farbe der Bohnen zu achten, um den optimalen Erntezeitpunkt zu bestimmen. Wenn die Hülsen fest sind und die Bohnen eine leuchtend rote Farbe haben, sind sie bereit zur Ernte. Es ist ratsam, die Bohnen zu ernten, bevor die Hülsen trocken und spröde werden, da dies die Qualität der Bohnen beeinträchtigen kann. Es ist auch wichtig, die Bohnen regelmäßig zu ernten, um die Pflanze zur Produktion neuer Bohnen anzuregen. **
-
Wie lange kocht man Kidney Bohnen?
Wie lange man Kidney Bohnen kochen sollte, hängt davon ab, ob man getrocknete oder bereits gekochte Bohnen verwendet. Getrocknete Kidney Bohnen müssen in der Regel für etwa 60-90 Minuten gekocht werden, um sie weich und essbar zu machen. Es ist wichtig, die Bohnen vor dem Kochen einzuweichen, um die Kochzeit zu verkürzen und die Verdauung zu erleichtern. Bereits gekochte Kidney Bohnen müssen nur für etwa 10-15 Minuten erhitzt werden, um sie aufzuwärmen und servierfertig zu machen. Es ist ratsam, die Bohnen regelmäßig zu überprüfen, um sicherzustellen, dass sie nicht zu weich werden. **
-
Wie kann die Sicherheit im Cyber-Raum gewährleistet werden, um Cyber-Angriffe zu verhindern?
Die Sicherheit im Cyber-Raum kann durch regelmäßige Aktualisierung von Software und Sicherheitspatches, Schulung der Mitarbeiter im Umgang mit Phishing-E-Mails und anderen Bedrohungen sowie Implementierung von Firewalls und Antivirenprogrammen gewährleistet werden. Zudem ist es wichtig, starke Passwörter zu verwenden und regelmäßig zu ändern, sensible Daten zu verschlüsseln und regelmäßige Sicherheitsaudits durchzuführen, um Schwachstellen zu identifizieren und zu beheben. Letztendlich ist eine proaktive Überwachung des Netzwerks und eine schnelle Reaktion auf verdächtige Aktivitäten entscheidend, um Cyber-Angriffe zu verhindern. **
-
Wie kann eine effektive Incident-Response-Strategie entwickelt und implementiert werden, um auf Cyber-Angriffe und Schwachstellen angemessen zu reagieren?
Eine effektive Incident-Response-Strategie kann entwickelt werden, indem ein Team von Experten zusammengestellt wird, das für die Erkennung, Bewertung und Reaktion auf Vorfälle zuständig ist. Es ist wichtig, klare Richtlinien und Verfahren festzulegen, um sicherzustellen, dass das Team schnell und effizient auf Cyber-Angriffe reagieren kann. Schulungen und regelmäßige Übungen sind entscheidend, um sicherzustellen, dass das Team gut vorbereitet ist und die Strategie erfolgreich umgesetzt werden kann. **
Ähnliche Suchbegriffe für Kidney
-
Sarid, Yishai: SchwachstellenSchwachstellen , Ein junger IT-Spezialist und begehrtester Aufspürer von Sicherheitslücken bekommt immer größere und politisch brisantere Aufträge, verdrängt ethische Skrupel und kann sich gleichzeitig immer weniger zurücknehmen, sein Können auch privat einzusetzen. Eine erschreckend aktuelle, packende Bestandsaufnahme heutiger Datenkriminalität. Leicht war es nie: Sivs Vater ist ständig pleite, seine Mutter geht mit einem Arzt fremd, und seine jüngere Schwester ist in die Drogensucht abgerutscht. Auch bei den Frauen kann er nicht punkten. Aber als professioneller Hacker - der Beste und Begehrteste in seinem Fach - wird er auf Händen getragen. Seine Aufträge in Israel und im Ausland werden politisch immer brisanter. Als er in einem europäischen Land ein Abhörsystem für Mobiltelefone installieren muss, um Regimekritiker ausfindig zu machen, kommen bei ihm erste ethische Skrupel auf. Einerseits redet er sich ein, nur seinen Job zu erfüllen - und andererseits kann er es immer weniger lassen, Sicherheitslücken von Smartphones mehr und mehr auch für private Zwecke zu nutzen ... , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20230915, Produktform: Leinen, Autoren: Sarid, Yishai, Übersetzung: Achlama, Ruth, Seitenzahl/Blattzahl: 288, Keyword: Computerkriminalität; Cyperspace; Datenkriminalität; Ethik; Hacker; Hacking; IT-Spezialist; Politthriller; Regimekritiker; Sicherheitslücken; Spannungsroman; ethische Bedenken; moralischer Konflikt; Überwachung, Fachschema: Israel / Roman, Erzählung~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV), Fachkategorie: Belletristik: Themen, Stoffe, Motive: Politik~Belletristik in Übersetzung~Kriminalromane und Mystery~Computerkriminalität, Hacking, Region: Europa~Israel, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Politthriller/Justizthriller, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: heb, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kein + Aber, Verlag: Kein + Aber, Verlag: Kein & Aber AG, Länge: 182, Breite: 127, Höhe: 27, Gewicht: 282, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783036996349, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie sicher sind Banktransaktionen in Bezug auf Datenschutz und Cyber-Sicherheit?
Banktransaktionen sind in der Regel sicher, da Banken strenge Sicherheitsmaßnahmen implementieren, um die Daten ihrer Kunden zu schützen. Dazu gehören Verschlüsselungstechnologien, Zwei-Faktor-Authentifizierung und regelmäßige Sicherheitsüberprüfungen. Dennoch besteht immer ein gewisses Risiko von Cyber-Angriffen, daher ist es wichtig, dass Kunden auch selbst vorsichtig mit ihren Bankdaten umgehen und sich bewusst über mögliche Betrugsversuche informieren. Letztendlich ist die Sicherheit von Banktransaktionen eine gemeinsame Verantwortung von Banken und Kunden, um die Privatsphäre und den Schutz sensibler Daten zu gewährleisten. **
-
Wie sicher sind Banktransaktionen in Bezug auf Datenschutz und Cyber-Sicherheit?
Banktransaktionen sind in der Regel sicher, da Banken strenge Sicherheitsprotokolle und Verschlüsselungstechnologien verwenden, um die Daten ihrer Kunden zu schützen. Dennoch besteht immer ein gewisses Risiko von Cyber-Angriffen, insbesondere durch Phishing, Malware und Identitätsdiebstahl. Kunden können jedoch dazu beitragen, die Sicherheit ihrer Banktransaktionen zu erhöhen, indem sie starke Passwörter verwenden, ihre Konten regelmäßig überwachen und auf verdächtige Aktivitäten achten. Es ist wichtig, dass Banken und Kunden gleichermaßen wachsam bleiben und sich kontinuierlich über neue Bedrohungen und Sicherheitsmaßnahmen informieren. **
-
Wie kann die Sicherheit von Bestätigungslinks in E-Mails verbessert werden, um Phishing-Angriffe zu verhindern?
Die Sicherheit von Bestätigungslinks in E-Mails kann verbessert werden, indem Unternehmen ihre Mitarbeiter regelmäßig über Phishing-Angriffe schulen und sensibilisieren. Zudem sollten E-Mail-Anbieter und Unternehmen verstärkt auf die Implementierung von DMARC, SPF und DKIM setzen, um die Authentizität von E-Mails zu überprüfen. Die Verwendung von Multi-Faktor-Authentifizierung kann ebenfalls dazu beitragen, die Sicherheit von Bestätigungslinks zu erhöhen. Darüber hinaus sollten Empfänger von E-Mails immer skeptisch sein und verdächtige Links oder Anhänge nicht öffnen, sondern stattdessen den Absender über alternative Kommunikationswege kontaktieren, um die Echtheit der E-Mail zu überprüfen. **
-
Wie können Internetnutzer Phishing-Angriffe erkennen und sich davor schützen?
Internetnutzer können Phishing-Angriffe erkennen, indem sie verdächtige E-Mails oder Links nicht öffnen und keine sensiblen Daten preisgeben. Sie sollten immer die URL überprüfen, bevor sie persönliche Informationen eingeben und Sicherheitssoftware auf dem neuesten Stand halten. Zudem ist es ratsam, regelmäßig Passwörter zu ändern und auf sichere Websites zu achten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.