Domain cyber-angriffe.de kaufen?
Wir ziehen mit dem Projekt
cyber-angriffe.de um.
Sind Sie am Kauf der Domain
cyber-angriffe.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cyber-angriffe.de kaufen?
Wie geht Journaling?
Journaling kann auf verschiedene Arten praktiziert werden, je nach den individuellen Vorlieben und Zielen. Ein beliebter Ansatz ist das tägliche Schreiben von Gedanken, Gefühlen und Erlebnissen in einem Tagebuch. Es kann auch hilfreich sein, spezifische Journaling-Prompts oder Fragen zu verwenden, um tiefer in bestimmte Themen einzutauchen. Manche Menschen bevorzugen es, kreatives Journaling zu praktizieren, indem sie Zeichnungen, Collagen oder Gedichte in ihr Journal aufnehmen. Letztendlich geht es beim Journaling darum, einen sicheren Raum zu schaffen, um sich auszudrücken, zu reflektieren und zu wachsen. Es gibt keine richtige oder falsche Art zu journalen, also finde heraus, was für dich am besten funktioniert. **
Was ist eine Journaling-Bibel?
Eine Journaling-Bibel ist eine spezielle Ausgabe der Bibel, die Platz für persönliche Notizen und Gedanken bietet. Sie enthält oft breite Ränder oder leere Seiten, auf denen Leser ihre eigenen Reflexionen, Gebete oder kreative Ausdrucksformen wie Zeichnungen oder Kalligrafie festhalten können. Journaling-Bibeln sind eine Möglichkeit, das Lesen und Studieren der Bibel zu vertiefen und eine persönliche Verbindung zu den Texten herzustellen. **

Ähnliche Suchbegriffe für Journaling
Top-Angebote
Produkte zum Begriff Journaling:
-
Lancom Specialist Workshop Security DE Participation in the Anti-Viren Firewall/Security (12090)Produktbeschreibung: LANCOM Specialist Workshop Security (incl. Certification) - Live E-Learning, Typ: Live E-Learning, Klasse: Networking / Kommunikation, Titel: LANCOM Specialist Workshop Security (incl. Certification), Lokalisierung: Deutsch889,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
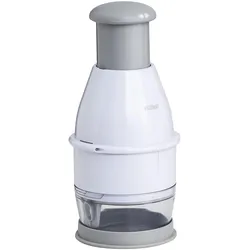
Kelomat Hacker komfortDer KELOMAT Hacker Komfort ist ein praktischer Küchenhelfer zum schnellen und mühelosen Zerkleinern von Zutaten wie Zwiebeln, Kräutern, Nüssen oder Gemüse. Dank der hochwertigen Edelstahlklinge ermöglicht er präzises Hacken ohne großen Kraftaufwand. Die integrierte Hackschale sorgt für sauberes Arbeiten, während das aufklappbare Gehäuse eine einfache Reinigung ermöglicht. Der kompakte Hacker ist spülmaschinengeeignet und eignet sich ideal für die tägliche Küchenarbeit.20,09 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
NGÜ Journaling EditionNGÜ Journaling Edition , Neue Genfer Übersetzung , Türschutzleisten > Karosserie & Exterieur Styling , Erscheinungsjahr: 20210315, Produktform: Leinen, Seitenzahl/Blattzahl: 638, Keyword: Großdruckausgabe; Großdruckbibel; Neues Testament, Fachschema: Bibel~Heilige Schrift~Schrift, Die (Heilige Schrift), Warengruppe: HC/Religion/Theologie/Christentum, Fachkategorie: Bibel, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Deutsche Bibelges., Verlag: Deutsche Bibelges., Verlag: Deutsche Bibelgesellschaft, Länge: 207, Breite: 203, Höhe: 36, Gewicht: 1312, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,47,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was soll man beim Journaling aufschreiben?
Beim Journaling kann man alles aufschreiben, was einem in den Sinn kommt oder was einen beschäftigt. Das kann zum Beispiel das eigene Befinden, Gedanken, Träume, Ziele oder Erlebnisse sein. Es gibt keine festen Regeln oder Vorgaben, sondern es geht darum, seine Gedanken und Gefühle frei auszudrücken und zu reflektieren. **
-
Wie kann ich das Journaling auf meinem MacBook aktivieren?
Um das Journaling auf deinem MacBook zu aktivieren, musst du die Festplatte oder das Laufwerk auswählen, auf dem du Journaling aktivieren möchtest. Klicke dazu auf das Apple-Menü und wähle "Systemeinstellungen" aus. Klicke dann auf "Festplatten-Dienstprogramm" und wähle das entsprechende Laufwerk aus. Klicke auf "Löschen" und wähle das Dateisystem "Mac OS Extended (Journaled)" aus, um Journaling zu aktivieren. **
-
Wie kann man sein Leben mit einer passenden Journaling-App strukturieren?
Eine passende Journaling-App kann helfen, das Leben zu strukturieren, indem sie ermöglicht, tägliche Aufgaben und Ziele festzuhalten. Man kann To-Do-Listen erstellen, Termine eintragen und Erinnerungen setzen. Zudem kann man Gedanken, Ideen und Erfahrungen in einem digitalen Tagebuch festhalten und so eine Art persönliches Archiv aufbauen. Die App kann auch dabei helfen, Gewohnheiten zu verfolgen und Fortschritte zu verzeichnen. **
-
Wie kann die Sicherheit im Cyber-Raum gewährleistet werden, um Cyber-Angriffe zu verhindern?
Die Sicherheit im Cyber-Raum kann durch regelmäßige Aktualisierung von Software und Sicherheitspatches, Schulung der Mitarbeiter im Umgang mit Phishing-E-Mails und anderen Bedrohungen sowie Implementierung von Firewalls und Antivirenprogrammen gewährleistet werden. Zudem ist es wichtig, starke Passwörter zu verwenden und regelmäßig zu ändern, sensible Daten zu verschlüsseln und regelmäßige Sicherheitsaudits durchzuführen, um Schwachstellen zu identifizieren und zu beheben. Letztendlich ist eine proaktive Überwachung des Netzwerks und eine schnelle Reaktion auf verdächtige Aktivitäten entscheidend, um Cyber-Angriffe zu verhindern. **


Funktioniert das Journaling nur bei mir nicht oder gibt es noch andere, bei denen es nicht funktioniert?
Journaling kann für jeden unterschiedlich wirksam sein. Es gibt Menschen, bei denen das Journaling nicht funktioniert, entweder weil sie Schwierigkeiten haben, ihre Gedanken aufzuschreiben oder weil sie andere Methoden bevorzugen, um ihre Emotionen zu verarbeiten. Es ist wichtig, verschiedene Ansätze auszuprobieren und herauszufinden, was für einen selbst am besten funktioniert. **
Wie kann eine effektive Incident-Response-Strategie entwickelt und implementiert werden, um auf Cyber-Angriffe und Schwachstellen angemessen zu reagieren?
Eine effektive Incident-Response-Strategie kann entwickelt werden, indem ein Team von Experten zusammengestellt wird, das für die Erkennung, Bewertung und Reaktion auf Vorfälle zuständig ist. Es ist wichtig, klare Richtlinien und Verfahren festzulegen, um sicherzustellen, dass das Team schnell und effizient auf Cyber-Angriffe reagieren kann. Schulungen und regelmäßige Übungen sind entscheidend, um sicherzustellen, dass das Team gut vorbereitet ist und die Strategie erfolgreich umgesetzt werden kann. **
Top-Angebote
Produkte zum Begriff Journaling:
-
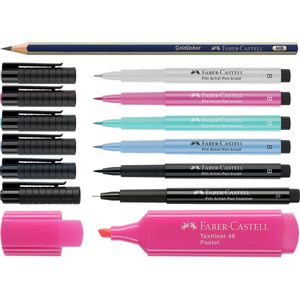
Faber-Castell Bullet Journaling Starter Set 9-teiligTuschezeichnungen haben eine sehr lange künstlerische Tradition. Die Ausdruckskraft und Alterungsbeständigkeit, sowie die Kombinationsmöglichkeiten mit vielen anderen Maltechniken, machen das Medium von jeher für Künstler und Grafiker interessant. Faber-Castell hat all die Vorteile der Künstlertuschen in einem modernen, unkomplizierten Zeichenstift, dem Pitt Artist Pen, vereint. Die pigmentierte und hoch lichtbeständige Zeichentusche eignet sich ideal zum Anfertigen von Skizzen, Zeichnungen, Layouts, Modezeichnungen und Illustrationen.9,75 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Faber-Castell Schreibset Bullet Journaling Start Set, 9-teilig, Brush-Pens, Bleistift, Fineliner, Textmarker & Journal5 Brush-Pens - schwarz, smalteblau, phthalogrün, krapplack rosa, kaltgrau (flexible Pinselspitze) 1 Fineliner- schwarz (0,3 mm) 1 Textmarker - pastell rose (1-5 mm) 1 Bleistift (HB) mit Radiergummitip Inkl. 40-seitiges Journal mit Dot-Grid Gratis Bullet Journaling Guide zum Download Alles, was man für Bullet Journaling braucht Eignet sich ideal zum Anfertigen von Skizzen, Zeichnungen, Layouts, Modezeichnungen und Illustrationen Made in Germany Merkmale: geeignet für: Erwachsene, Kinder, Schule Set Typ: Geschenkset, Kalligrafie9,81 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Lancom Specialist Workshop Security DE Participation in the Anti-Viren Firewall/Security (12090)Produktbeschreibung: LANCOM Specialist Workshop Security (incl. Certification) - Live E-Learning, Typ: Live E-Learning, Klasse: Networking / Kommunikation, Titel: LANCOM Specialist Workshop Security (incl. Certification), Lokalisierung: Deutsch889,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie geht Journaling?
Journaling kann auf verschiedene Arten praktiziert werden, je nach den individuellen Vorlieben und Zielen. Ein beliebter Ansatz ist das tägliche Schreiben von Gedanken, Gefühlen und Erlebnissen in einem Tagebuch. Es kann auch hilfreich sein, spezifische Journaling-Prompts oder Fragen zu verwenden, um tiefer in bestimmte Themen einzutauchen. Manche Menschen bevorzugen es, kreatives Journaling zu praktizieren, indem sie Zeichnungen, Collagen oder Gedichte in ihr Journal aufnehmen. Letztendlich geht es beim Journaling darum, einen sicheren Raum zu schaffen, um sich auszudrücken, zu reflektieren und zu wachsen. Es gibt keine richtige oder falsche Art zu journalen, also finde heraus, was für dich am besten funktioniert. **
-
Was ist eine Journaling-Bibel?
Eine Journaling-Bibel ist eine spezielle Ausgabe der Bibel, die Platz für persönliche Notizen und Gedanken bietet. Sie enthält oft breite Ränder oder leere Seiten, auf denen Leser ihre eigenen Reflexionen, Gebete oder kreative Ausdrucksformen wie Zeichnungen oder Kalligrafie festhalten können. Journaling-Bibeln sind eine Möglichkeit, das Lesen und Studieren der Bibel zu vertiefen und eine persönliche Verbindung zu den Texten herzustellen. **
-
Was soll man beim Journaling aufschreiben?
Beim Journaling kann man alles aufschreiben, was einem in den Sinn kommt oder was einen beschäftigt. Das kann zum Beispiel das eigene Befinden, Gedanken, Träume, Ziele oder Erlebnisse sein. Es gibt keine festen Regeln oder Vorgaben, sondern es geht darum, seine Gedanken und Gefühle frei auszudrücken und zu reflektieren. **
-
Wie kann ich das Journaling auf meinem MacBook aktivieren?
Um das Journaling auf deinem MacBook zu aktivieren, musst du die Festplatte oder das Laufwerk auswählen, auf dem du Journaling aktivieren möchtest. Klicke dazu auf das Apple-Menü und wähle "Systemeinstellungen" aus. Klicke dann auf "Festplatten-Dienstprogramm" und wähle das entsprechende Laufwerk aus. Klicke auf "Löschen" und wähle das Dateisystem "Mac OS Extended (Journaled)" aus, um Journaling zu aktivieren. **
Ähnliche Suchbegriffe für Journaling
-
Kelomat Hacker komfortDer KELOMAT Hacker Komfort ist ein praktischer Küchenhelfer zum schnellen und mühelosen Zerkleinern von Zutaten wie Zwiebeln, Kräutern, Nüssen oder Gemüse. Dank der hochwertigen Edelstahlklinge ermöglicht er präzises Hacken ohne großen Kraftaufwand. Die integrierte Hackschale sorgt für sauberes Arbeiten, während das aufklappbare Gehäuse eine einfache Reinigung ermöglicht. Der kompakte Hacker ist spülmaschinengeeignet und eignet sich ideal für die tägliche Küchenarbeit.20,09 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
NGÜ Journaling EditionNGÜ Journaling Edition , Neue Genfer Übersetzung , Türschutzleisten > Karosserie & Exterieur Styling , Erscheinungsjahr: 20210315, Produktform: Leinen, Seitenzahl/Blattzahl: 638, Keyword: Großdruckausgabe; Großdruckbibel; Neues Testament, Fachschema: Bibel~Heilige Schrift~Schrift, Die (Heilige Schrift), Warengruppe: HC/Religion/Theologie/Christentum, Fachkategorie: Bibel, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Deutsche Bibelges., Verlag: Deutsche Bibelges., Verlag: Deutsche Bibelgesellschaft, Länge: 207, Breite: 203, Höhe: 36, Gewicht: 1312, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,47,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hillgärtner, Verena: Nature JournalingNature Journaling , Dein Weg zu mehr Kreativität, Naturverbindung und Neugier , Ölkühler & Schläuche > Motorkühlung , Erscheinungsjahr: 20230720, Produktform: Kartoniert, Autoren: Hillgärtner, Verena, Seitenzahl/Blattzahl: 144, Abbildungen: 50 schwarz-weiße und 100 farbige Abbildungen, 130 farbige Fotos, Keyword: John Muir Laws; Journal; Nat; Natur entdecken; Natur erforschen; Natur zeichnen; Nature Journal; Naturejournaling; Naturskizzenbuch; Naturtagebuch; Naturverbindung; Neugier; Pflanzen zeichnen; Skizzenbuch; Tagebuch; Tiere zeichnen; Wald; Waldspaziergang; rausgehen; zeichnen, Fachschema: Achtsamkeit, Fachkategorie: Zeichnung~Pflanzen~Achtsamkeit~Hobbys~Handbuch: Malerei und Kunst~Die Natur: Sachbuch, Thema: Entdecken, Warengruppe: HC/Garten/Pflanzen/Natur, Fachkategorie: Tiere in der Kunst, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Franckh-Kosmos, Verlag: Franckh-Kosmos, Verlag: Franckh-Kosmos, Verlag: Kosmos, Länge: 239, Breite: 168, Höhe: 15, Gewicht: 454, Produktform: Klappenbroschur, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0090, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 292721820,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man sein Leben mit einer passenden Journaling-App strukturieren?
Eine passende Journaling-App kann helfen, das Leben zu strukturieren, indem sie ermöglicht, tägliche Aufgaben und Ziele festzuhalten. Man kann To-Do-Listen erstellen, Termine eintragen und Erinnerungen setzen. Zudem kann man Gedanken, Ideen und Erfahrungen in einem digitalen Tagebuch festhalten und so eine Art persönliches Archiv aufbauen. Die App kann auch dabei helfen, Gewohnheiten zu verfolgen und Fortschritte zu verzeichnen. **
-
Wie kann die Sicherheit im Cyber-Raum gewährleistet werden, um Cyber-Angriffe zu verhindern?
Die Sicherheit im Cyber-Raum kann durch regelmäßige Aktualisierung von Software und Sicherheitspatches, Schulung der Mitarbeiter im Umgang mit Phishing-E-Mails und anderen Bedrohungen sowie Implementierung von Firewalls und Antivirenprogrammen gewährleistet werden. Zudem ist es wichtig, starke Passwörter zu verwenden und regelmäßig zu ändern, sensible Daten zu verschlüsseln und regelmäßige Sicherheitsaudits durchzuführen, um Schwachstellen zu identifizieren und zu beheben. Letztendlich ist eine proaktive Überwachung des Netzwerks und eine schnelle Reaktion auf verdächtige Aktivitäten entscheidend, um Cyber-Angriffe zu verhindern. **
-
Funktioniert das Journaling nur bei mir nicht oder gibt es noch andere, bei denen es nicht funktioniert?
Journaling kann für jeden unterschiedlich wirksam sein. Es gibt Menschen, bei denen das Journaling nicht funktioniert, entweder weil sie Schwierigkeiten haben, ihre Gedanken aufzuschreiben oder weil sie andere Methoden bevorzugen, um ihre Emotionen zu verarbeiten. Es ist wichtig, verschiedene Ansätze auszuprobieren und herauszufinden, was für einen selbst am besten funktioniert. **
-
Wie kann eine effektive Incident-Response-Strategie entwickelt und implementiert werden, um auf Cyber-Angriffe und Schwachstellen angemessen zu reagieren?
Eine effektive Incident-Response-Strategie kann entwickelt werden, indem ein Team von Experten zusammengestellt wird, das für die Erkennung, Bewertung und Reaktion auf Vorfälle zuständig ist. Es ist wichtig, klare Richtlinien und Verfahren festzulegen, um sicherzustellen, dass das Team schnell und effizient auf Cyber-Angriffe reagieren kann. Schulungen und regelmäßige Übungen sind entscheidend, um sicherzustellen, dass das Team gut vorbereitet ist und die Strategie erfolgreich umgesetzt werden kann. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.