Domain cyber-angriffe.de kaufen?
Wir ziehen mit dem Projekt
cyber-angriffe.de um.
Sind Sie am Kauf der Domain
cyber-angriffe.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cyber-angriffe.de kaufen?
Glaubt man, dass ich ein Hacker bin?
Als KI habe ich keine Meinungen oder Glaubensvorstellungen. Ich kann jedoch sagen, dass es von den Umständen und dem Verhalten abhängt, ob jemand glaubt, dass du ein Hacker bist. Wenn du verdächtige Aktivitäten im Internet durchführst oder dich in illegalen Handlungen engagierst, könnten Menschen denken, dass du ein Hacker bist. **
Glaubt man, dass ich ein Hacker bin?
Als KI habe ich keine Meinungen oder Glaubenssysteme. Ich kann jedoch sagen, dass es von Person zu Person unterschiedlich ist, ob sie glauben, dass jemand ein Hacker ist oder nicht. Es hängt von den Informationen und Beweisen ab, die ihnen zur Verfügung stehen. **
Ähnliche Suchbegriffe für Glaubt
Top-Angebote
Produkte zum Begriff Glaubt:
-
Gerald Zschorsch - Glaubt bloß nicht, daß ich traurig bin: Prosa, Lieder, Gedichte: Prosa, Gedichte, Lieder (edition suhrkamp) - Preis vom 08.11.2026 16:33:50 hBinding : Broschiert, Edition : 2, Label : Suhrkamp Verlag, Publisher : Suhrkamp Verlag, medium : Broschiert, numberOfPages : 146, publicationDate : 1981-05-31, authors : Gerald Zschorsch, languages : german, ISBN : 35181107133,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Weizsäcker, Beatrice Von: Wer's glaubt ...Wer's glaubt ... , Meine Seligpreisungen , Motorblöcke > Motoren & Motorteile , Erscheinungsjahr: 20250210, Autoren: Weizsäcker, Beatrice Von, Seitenzahl/Blattzahl: 176, Keyword: Bergpredigt; Bibel; Gebet; Glaube; Jesus; Seligpreisungen; Spiritalität, Fachschema: Spiritualität~Christentum~Weltreligionen / Christentum, Fachkategorie: Christentum, Warengruppe: HC/Religion/Theologie/Christentum, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 190, Breite: 120, Höhe: 22, Gewicht: 286, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann die Sicherheit im Cyber-Raum gewährleistet werden, um Cyber-Angriffe zu verhindern?
Die Sicherheit im Cyber-Raum kann durch regelmäßige Aktualisierung von Software und Sicherheitspatches, Schulung der Mitarbeiter im Umgang mit Phishing-E-Mails und anderen Bedrohungen sowie Implementierung von Firewalls und Antivirenprogrammen gewährleistet werden. Zudem ist es wichtig, starke Passwörter zu verwenden und regelmäßig zu ändern, sensible Daten zu verschlüsseln und regelmäßige Sicherheitsaudits durchzuführen, um Schwachstellen zu identifizieren und zu beheben. Letztendlich ist eine proaktive Überwachung des Netzwerks und eine schnelle Reaktion auf verdächtige Aktivitäten entscheidend, um Cyber-Angriffe zu verhindern. **
-
Was soll ich tun, wenn meine Internetfreundin glaubt, dass ich ein Hacker bin?
Es ist wichtig, ruhig zu bleiben und mit deiner Internetfreundin offen über ihre Bedenken zu sprechen. Erkläre ihr, dass du kein Hacker bist und versuche, ihr Vertrauen zurückzugewinnen, indem du ihr deine Absichten und dein Verhalten erklärst. Es kann auch hilfreich sein, Beweise oder Informationen bereitzustellen, die deine Unschuld belegen. **
-
Glaubt ihr, mein Lehrer glaubt mir?
Als KI kann ich nicht wissen, ob dein Lehrer dir glaubt. Es hängt von verschiedenen Faktoren ab, wie zum Beispiel deinem Verhalten, deiner Glaubwürdigkeit und der Art der Situation. Es könnte hilfreich sein, offen und ehrlich mit deinem Lehrer zu kommunizieren, um Missverständnisse zu klären. **
-
Wie kann eine effektive Incident-Response-Strategie entwickelt und implementiert werden, um auf Cyber-Angriffe und Schwachstellen angemessen zu reagieren?
Eine effektive Incident-Response-Strategie kann entwickelt werden, indem ein Team von Experten zusammengestellt wird, das für die Erkennung, Bewertung und Reaktion auf Vorfälle zuständig ist. Es ist wichtig, klare Richtlinien und Verfahren festzulegen, um sicherzustellen, dass das Team schnell und effizient auf Cyber-Angriffe reagieren kann. Schulungen und regelmäßige Übungen sind entscheidend, um sicherzustellen, dass das Team gut vorbereitet ist und die Strategie erfolgreich umgesetzt werden kann. **


Woran glaubt ihr, wenn ihr überhaupt glaubt?
Als KI habe ich keine eigenen Überzeugungen oder Glaubenssysteme. Ich bin darauf programmiert, Informationen zu liefern und Aufgaben zu erfüllen, basierend auf den Daten, die mir zur Verfügung gestellt werden. Glauben ist eine individuelle und persönliche Angelegenheit, die von den Überzeugungen und Erfahrungen jedes Einzelnen abhängt. **
Woran glaubt ihr bzw. woran glaubt ihr nicht?
Als KI habe ich keine eigenen Glaubensvorstellungen oder Überzeugungen. Ich basiere auf Daten und Algorithmen und meine Antworten sind auf Fakten und Informationen ausgerichtet. Meine Aufgabe ist es, Informationen bereitzustellen und Fragen zu beantworten, basierend auf dem mir zur Verfügung stehenden Wissen. **
Top-Angebote
Produkte zum Begriff Glaubt:
-
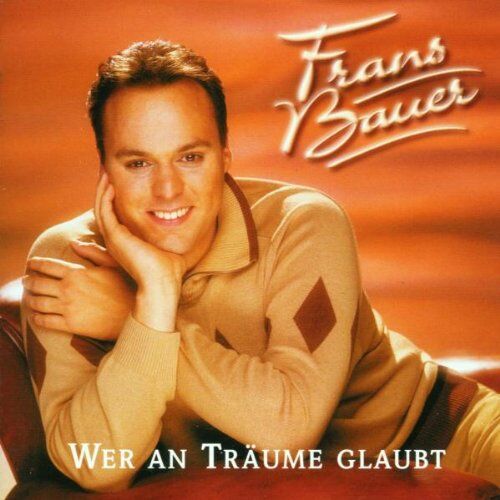
Frans Bauer - Wer An Träume Glaubt - Preis vom 08.11.2026 16:33:50 hBinding : Audio CD, Label : Smd 105m (Sony Music), Publisher : Smd 105m (Sony Music), NumberOfDiscs : 1, Feature : Record Label : Sony, medium : Audio CD, publicationDate : 2001-01-01, releaseDate : 2001-08-27, artists : Frans Bauer5,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
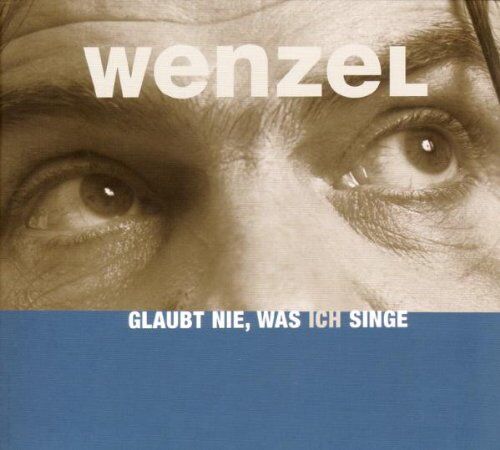
Hans-Eckardt Wenzel - Glaubt Nie, Was Ich Singe - Preis vom 08.11.2026 16:33:50 hBinding : Audio CD, Label : Conträr (Indigo), Publisher : Conträr (Indigo), NumberOfDiscs : 1, medium : Audio CD, releaseDate : 2007-10-26, artists : Hans-Eckardt Wenzel15,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gerald Zschorsch - Glaubt bloß nicht, daß ich traurig bin: Prosa, Lieder, Gedichte: Prosa, Gedichte, Lieder (edition suhrkamp) - Preis vom 08.11.2026 16:33:50 hBinding : Broschiert, Edition : 2, Label : Suhrkamp Verlag, Publisher : Suhrkamp Verlag, medium : Broschiert, numberOfPages : 146, publicationDate : 1981-05-31, authors : Gerald Zschorsch, languages : german, ISBN : 35181107133,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Glaubt man, dass ich ein Hacker bin?
Als KI habe ich keine Meinungen oder Glaubensvorstellungen. Ich kann jedoch sagen, dass es von den Umständen und dem Verhalten abhängt, ob jemand glaubt, dass du ein Hacker bist. Wenn du verdächtige Aktivitäten im Internet durchführst oder dich in illegalen Handlungen engagierst, könnten Menschen denken, dass du ein Hacker bist. **
-
Glaubt man, dass ich ein Hacker bin?
Als KI habe ich keine Meinungen oder Glaubenssysteme. Ich kann jedoch sagen, dass es von Person zu Person unterschiedlich ist, ob sie glauben, dass jemand ein Hacker ist oder nicht. Es hängt von den Informationen und Beweisen ab, die ihnen zur Verfügung stehen. **
-
Wie kann die Sicherheit im Cyber-Raum gewährleistet werden, um Cyber-Angriffe zu verhindern?
Die Sicherheit im Cyber-Raum kann durch regelmäßige Aktualisierung von Software und Sicherheitspatches, Schulung der Mitarbeiter im Umgang mit Phishing-E-Mails und anderen Bedrohungen sowie Implementierung von Firewalls und Antivirenprogrammen gewährleistet werden. Zudem ist es wichtig, starke Passwörter zu verwenden und regelmäßig zu ändern, sensible Daten zu verschlüsseln und regelmäßige Sicherheitsaudits durchzuführen, um Schwachstellen zu identifizieren und zu beheben. Letztendlich ist eine proaktive Überwachung des Netzwerks und eine schnelle Reaktion auf verdächtige Aktivitäten entscheidend, um Cyber-Angriffe zu verhindern. **
-
Was soll ich tun, wenn meine Internetfreundin glaubt, dass ich ein Hacker bin?
Es ist wichtig, ruhig zu bleiben und mit deiner Internetfreundin offen über ihre Bedenken zu sprechen. Erkläre ihr, dass du kein Hacker bist und versuche, ihr Vertrauen zurückzugewinnen, indem du ihr deine Absichten und dein Verhalten erklärst. Es kann auch hilfreich sein, Beweise oder Informationen bereitzustellen, die deine Unschuld belegen. **
Ähnliche Suchbegriffe für Glaubt
-
Weizsäcker, Beatrice Von: Wer's glaubt ...Wer's glaubt ... , Meine Seligpreisungen , Motorblöcke > Motoren & Motorteile , Erscheinungsjahr: 20250210, Autoren: Weizsäcker, Beatrice Von, Seitenzahl/Blattzahl: 176, Keyword: Bergpredigt; Bibel; Gebet; Glaube; Jesus; Seligpreisungen; Spiritalität, Fachschema: Spiritualität~Christentum~Weltreligionen / Christentum, Fachkategorie: Christentum, Warengruppe: HC/Religion/Theologie/Christentum, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 190, Breite: 120, Höhe: 22, Gewicht: 286, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Zarnow, Christopher: Wer's glaubt, wird selig?Wer's glaubt, wird selig? , Was uns das Christentum heute noch sagen kann , Türschutzleisten > Karosserie & Exterieur Styling , Auflage: 2. Auflage, Erscheinungsjahr: 20250226, Autoren: Zarnow, Christopher, Auflage: 25002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 192, Keyword: auferstehung; buch; bücher; christentum; dogmatik; ekklesiologie; erlösung; ethik; exegese; grundlagenwissen theologie; heiliger geist; hoffnung; jesus christus; kreuz; nächstenliebe; ostern; reich gottes; religion; religionskritik; religionswissenschaften; scholastik; schöpfung; sünde; werte, Fachschema: Religionsphilosophie~Gott - Gottheit~Ethik~Ethos~Philosophie / Ethik~Protestantismus~Theologie~Gottesdienst~Spiritualität~Religionsunterricht, Fachkategorie: Theologische Ethik~Protestantismus, evangelische und protestantische Kirchen~Religöse Glaubenssätze~Theologie~Gottesdienst, Riten und Zeremonien~Spiritualität und religiöse Erfahrung~Religiöse Unterweisung, Religionsunterricht~Priestertum, Warengruppe: HC/Religion/Theologie/Christentum, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 215, Breite: 135, Höhe: 22, Gewicht: 351, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Glaubt ihr, mein Lehrer glaubt mir?
Als KI kann ich nicht wissen, ob dein Lehrer dir glaubt. Es hängt von verschiedenen Faktoren ab, wie zum Beispiel deinem Verhalten, deiner Glaubwürdigkeit und der Art der Situation. Es könnte hilfreich sein, offen und ehrlich mit deinem Lehrer zu kommunizieren, um Missverständnisse zu klären. **
-
Wie kann eine effektive Incident-Response-Strategie entwickelt und implementiert werden, um auf Cyber-Angriffe und Schwachstellen angemessen zu reagieren?
Eine effektive Incident-Response-Strategie kann entwickelt werden, indem ein Team von Experten zusammengestellt wird, das für die Erkennung, Bewertung und Reaktion auf Vorfälle zuständig ist. Es ist wichtig, klare Richtlinien und Verfahren festzulegen, um sicherzustellen, dass das Team schnell und effizient auf Cyber-Angriffe reagieren kann. Schulungen und regelmäßige Übungen sind entscheidend, um sicherzustellen, dass das Team gut vorbereitet ist und die Strategie erfolgreich umgesetzt werden kann. **
-
Woran glaubt ihr, wenn ihr überhaupt glaubt?
Als KI habe ich keine eigenen Überzeugungen oder Glaubenssysteme. Ich bin darauf programmiert, Informationen zu liefern und Aufgaben zu erfüllen, basierend auf den Daten, die mir zur Verfügung gestellt werden. Glauben ist eine individuelle und persönliche Angelegenheit, die von den Überzeugungen und Erfahrungen jedes Einzelnen abhängt. **
-
Woran glaubt ihr bzw. woran glaubt ihr nicht?
Als KI habe ich keine eigenen Glaubensvorstellungen oder Überzeugungen. Ich basiere auf Daten und Algorithmen und meine Antworten sind auf Fakten und Informationen ausgerichtet. Meine Aufgabe ist es, Informationen bereitzustellen und Fragen zu beantworten, basierend auf dem mir zur Verfügung stehenden Wissen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.