Domain cyber-angriffe.de kaufen?
Wir ziehen mit dem Projekt
cyber-angriffe.de um.
Sind Sie am Kauf der Domain
cyber-angriffe.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cyber-angriffe.de kaufen?
Wie kann die Sicherheit im Cyber-Raum gewährleistet werden, um Cyber-Angriffe zu verhindern?
Die Sicherheit im Cyber-Raum kann durch regelmäßige Aktualisierung von Software und Sicherheitspatches, Schulung der Mitarbeiter im Umgang mit Phishing-E-Mails und anderen Bedrohungen sowie Implementierung von Firewalls und Antivirenprogrammen gewährleistet werden. Zudem ist es wichtig, starke Passwörter zu verwenden und regelmäßig zu ändern, sensible Daten zu verschlüsseln und regelmäßige Sicherheitsaudits durchzuführen, um Schwachstellen zu identifizieren und zu beheben. Letztendlich ist eine proaktive Überwachung des Netzwerks und eine schnelle Reaktion auf verdächtige Aktivitäten entscheidend, um Cyber-Angriffe zu verhindern. **
Wann erfolgt die Beurteilung?
Die Beurteilung erfolgt zu einem bestimmten Zeitpunkt oder nach Abschluss eines bestimmten Prozesses. Dies kann je nach Kontext variieren, zum Beispiel bei der Beurteilung von Leistungen in der Schule oder im Arbeitsumfeld. Die genaue Zeitpunkt oder der Zeitraum für die Beurteilung wird in der Regel im Voraus festgelegt. **
Ähnliche Suchbegriffe für Beurteilung
Top-Angebote
Produkte zum Begriff Beurteilung:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kelomat Hacker komfortDer KELOMAT Hacker Komfort ist ein praktischer Küchenhelfer zum schnellen und mühelosen Zerkleinern von Zutaten wie Zwiebeln, Kräutern, Nüssen oder Gemüse. Dank der hochwertigen Edelstahlklinge ermöglicht er präzises Hacken ohne großen Kraftaufwand. Die integrierte Hackschale sorgt für sauberes Arbeiten, während das aufklappbare Gehäuse eine einfache Reinigung ermöglicht. Der kompakte Hacker ist spülmaschinengeeignet und eignet sich ideal für die tägliche Küchenarbeit.20,09 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Lenders, Dirk: Dienstliche Beurteilung im öffentlichen DienstDienstliche Beurteilung im öffentlichen Dienst , Wegweiser für die praktische Anwendung , Rück- & Bremsleuchten > Beleuchtung , Auflage: 1. Auflage, Erscheinungsjahr: 20220916, Produktform: Leinen, Autoren: Lenders, Dirk, Auflage: 22000, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 236, Keyword: Tarifrecht; Personalvertretung; Bewertung; Beamte; Angestellte, Fachschema: Beamter - Beamtenrecht~Dienst (staatlich) / Öffentlicher Dienst~Öffentlicher Dienst - Dienst (staatlich)~Deutschland, Fachkategorie: Öffentlicher Dienst und öffentlicher Sektor~Öffentliches Recht, Region: Deutschland, Warengruppe: HC/Öffentliches Recht, Fachkategorie: Beamtenrecht, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Walhalla und Praetoria, Verlag: Walhalla und Praetoria, Verlag: Walhalla und Praetoria, Länge: 213, Breite: 139, Höhe: 17, Gewicht: 358, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 280139949,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie lautet die Beurteilung?
Es ist schwierig, eine genaue Beurteilung abzugeben, da keine spezifische Situation oder Fragestellung genannt wurde. Um eine fundierte Beurteilung abzugeben, benötigt man mehr Informationen. **
-
Wie lautet die Beurteilung?
Es ist schwierig, eine genaue Beurteilung abzugeben, da keine konkreten Informationen oder Kriterien angegeben wurden. Es wäre hilfreich, mehr Kontext oder spezifische Informationen zu haben, um eine fundierte Beurteilung abgeben zu können. **
-
Wie kann eine effektive Incident-Response-Strategie entwickelt und implementiert werden, um auf Cyber-Angriffe und Schwachstellen angemessen zu reagieren?
Eine effektive Incident-Response-Strategie kann entwickelt werden, indem ein Team von Experten zusammengestellt wird, das für die Erkennung, Bewertung und Reaktion auf Vorfälle zuständig ist. Es ist wichtig, klare Richtlinien und Verfahren festzulegen, um sicherzustellen, dass das Team schnell und effizient auf Cyber-Angriffe reagieren kann. Schulungen und regelmäßige Übungen sind entscheidend, um sicherzustellen, dass das Team gut vorbereitet ist und die Strategie erfolgreich umgesetzt werden kann. **
-
Wie schreibt man eine Beurteilung?
Eine Beurteilung sollte objektiv und sachlich sein. Beginne mit einer Einleitung, in der du den Gegenstand der Beurteilung kurz erläuterst. Beschreibe dann die positiven und negativen Aspekte und begründe deine Bewertung mit konkreten Beispielen. Schließe die Beurteilung mit einem Fazit ab, in dem du deine Gesamteinschätzung zusammenfasst. **


Was ist eine sozialmedizinische Beurteilung?
Was ist eine sozialmedizinische Beurteilung? **
Was gehört in eine Beurteilung?
In eine Beurteilung gehören relevante Informationen über die Leistung oder das Verhalten der Person oder des Produkts, die beurteilt wird. Dazu gehören Fakten, Beispiele und konkrete Beobachtungen, die die Beurteilung unterstützen. Außerdem sollten in einer Beurteilung auch die Kriterien oder Standards aufgeführt werden, anhand derer die Leistung bewertet wird. Es ist wichtig, sowohl positive als auch negative Aspekte in einer Beurteilung zu berücksichtigen, um ein ausgewogenes Bild zu zeichnen. Zuletzt sollte eine Beurteilung auch konstruktives Feedback enthalten, um Verbesserungsmöglichkeiten aufzuzeigen. **
Top-Angebote
Produkte zum Begriff Beurteilung:
-
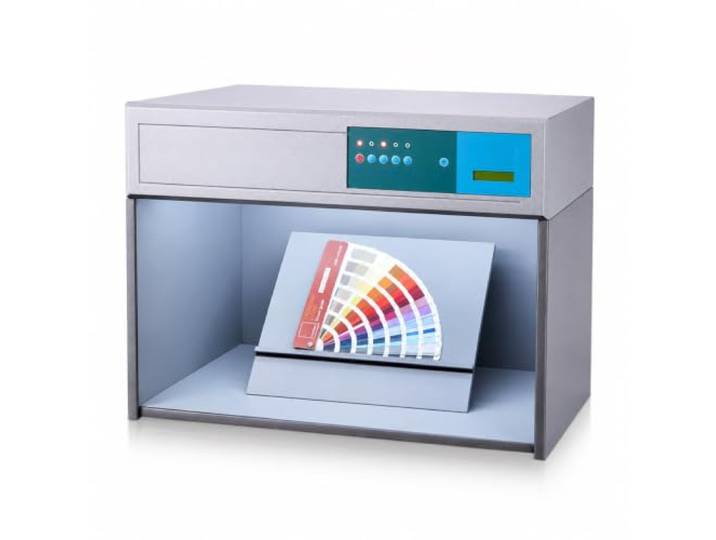
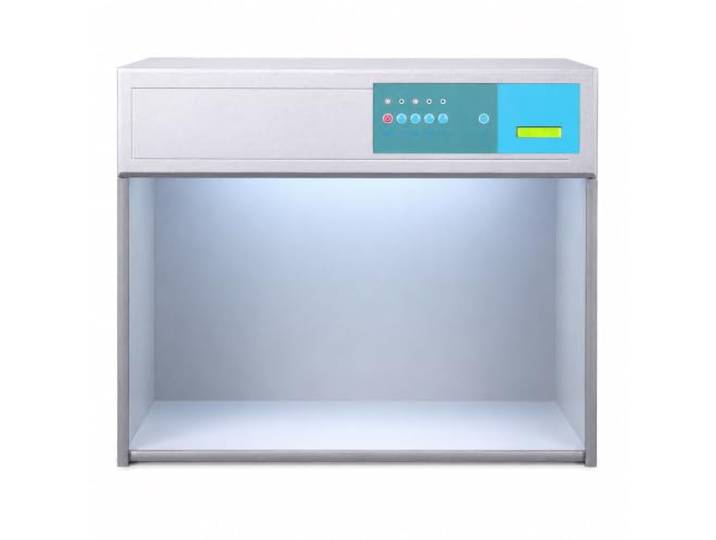
Schrank zur Beurteilung der Quellfarbe, Leuchtkasten zur Farbabstimmung Multi-Lichtquellen 4/5/6 Lichter, Metamerie-Testfunktion, for Textildruck-Farbmaterialien(45°grandstand,Fourlight)Schrank zur Beurteilung der Quellfarbe, Leuchtkasten zur Farbabstimmung Multi-Lichtquellen 4/5/6 Lichter, Metamerie-Testfunktion, for Textildruck-Farbmaterialien(45°grandstand,Fourlight). 【Genaue Farbkalibrierung】Der Source Color Assessment Cabinet kann natürliches Licht zur Farbanpassung ersetzen. Es ermöglicht den Farbvergleich von Rohmustern, Massenproduktionsprodukten und Fertigwaren unter einheitlicher Standardbeleuchtung, sorgt for eine stabile Farbkonsistenz über alle Produktions- und Inspektionsstufen hinweg, verringert das Risiko von Farbunterschieden, verbessert die Produktqualität und die Wettbewerbsfähigkeit auf dem Markt. 【Benutzerfreundliche Bedienung】Ausgestattet mit LCD-Display und unabhängigem Bedienfeld, mit klaren Kontrollleuchten und Ein-Tasten-Lichtschalter. Der Bildschirm zeigt Betriebsstunden und Schaltzeiten jeder Lichtquelle an, um an die Wartung und den Austausch der Lampe zu erinnern. Lichter unterstützen individuelle Steuerung und gleichzeitiges Starten; Lampen arbeiten ohne Vorheizen und Flimmern, um eine schnelle und stabile Farbbeurteilung zu ermöglichen. 【Professionell zuverlässige Leistung】Das System zeichnet Laufzeit und Schaltfrequenz jeder Lichtquelle auf. Der innere Hohlraum entspricht dem internationalen Farbbetrachtungsstandard ISO 3664. Es kann Metamerieprobleme testen und ist mit Original-Markenröhrchen ausgestattet, um eine professionelle Farbprüfumgebung aufzubauen. 【Vielseitige Premium-Lichtquellen】4/5/6 Lichtquellenoptionen stehen zur Verfügung, die D65, TL84, F, UV, CWF, TL83/U30 abdecken. Sie können die Beleuchtungsmodi for verschiedene Anwendungsszenarien frei wechseln. Röhren mit hohem Ra (≥90) zeichnen sich durch eine hohe Lichtausbeute, einen geringen Stromverbrauch und eine lange Lebensdauer sowie geringere Wartungskosten for den langfristigen Werkseinsatz aus. 【Breite Branchenanwendung】Weit verbreitet for das Farbmanagement in der Textil-, Druck-, Kunststoff-, Farben-, Tinten-, Automobilbeschichtungs-, Lebensmittel-, Pharma-, Leder-, Kosmetik- und anderen Industriezweigen und unterstützt die vollständige Farbinspektion im gesamten Prozess vom Materialeingang bis zur endgültigen Lieferung. Farbe:45°grandstand583,82 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schrank zur Beurteilung der Quellfarbe, Leuchtkasten zur Farbabstimmung Multi-Lichtquellen 4/5/6 Lichter, Metamerie-Testfunktion, for Textildruck-Farbmaterialien(No45°grandstand,Fourlight)Schrank zur Beurteilung der Quellfarbe, Leuchtkasten zur Farbabstimmung Multi-Lichtquellen 4/5/6 Lichter, Metamerie-Testfunktion, for Textildruck-Farbmaterialien(No45°grandstand,Fourlight). 【Genaue Farbkalibrierung】Der Source Color Assessment Cabinet kann natürliches Licht zur Farbanpassung ersetzen. Es ermöglicht den Farbvergleich von Rohmustern, Massenproduktionsprodukten und Fertigwaren unter einheitlicher Standardbeleuchtung, sorgt for eine stabile Farbkonsistenz über alle Produktions- und Inspektionsstufen hinweg, verringert das Risiko von Farbunterschieden, verbessert die Produktqualität und die Wettbewerbsfähigkeit auf dem Markt. 【Benutzerfreundliche Bedienung】Ausgestattet mit LCD-Display und unabhängigem Bedienfeld, mit klaren Kontrollleuchten und Ein-Tasten-Lichtschalter. Der Bildschirm zeigt Betriebsstunden und Schaltzeiten jeder Lichtquelle an, um an die Wartung und den Austausch der Lampe zu erinnern. Lichter unterstützen individuelle Steuerung und gleichzeitiges Starten; Lampen arbeiten ohne Vorheizen und Flimmern, um eine schnelle und stabile Farbbeurteilung zu ermöglichen. 【Professionell zuverlässige Leistung】Das System zeichnet Laufzeit und Schaltfrequenz jeder Lichtquelle auf. Der innere Hohlraum entspricht dem internationalen Farbbetrachtungsstandard ISO 3664. Es kann Metamerieprobleme testen und ist mit Original-Markenröhrchen ausgestattet, um eine professionelle Farbprüfumgebung aufzubauen. 【Vielseitige Premium-Lichtquellen】4/5/6 Lichtquellenoptionen stehen zur Verfügung, die D65, TL84, F, UV, CWF, TL83/U30 abdecken. Sie können die Beleuchtungsmodi for verschiedene Anwendungsszenarien frei wechseln. Röhren mit hohem Ra (≥90) zeichnen sich durch eine hohe Lichtausbeute, einen geringen Stromverbrauch und eine lange Lebensdauer sowie geringere Wartungskosten for den langfristigen Werkseinsatz aus. 【Breite Branchenanwendung】Weit verbreitet for das Farbmanagement in der Textil-, Druck-, Kunststoff-, Farben-, Tinten-, Automobilbeschichtungs-, Lebensmittel-, Pharma-, Leder-, Kosmetik- und anderen Industriezweigen und unterstützt die vollständige Farbinspektion im gesamten Prozess vom Materialeingang bis zur endgültigen Lieferung. Farbe:No45°grandstand563,92 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kelomat Hacker komfortDer KELOMAT Hacker Komfort ist ein praktischer Küchenhelfer zum schnellen und mühelosen Zerkleinern von Zutaten wie Zwiebeln, Kräutern, Nüssen oder Gemüse. Dank der hochwertigen Edelstahlklinge ermöglicht er präzises Hacken ohne großen Kraftaufwand. Die integrierte Hackschale sorgt für sauberes Arbeiten, während das aufklappbare Gehäuse eine einfache Reinigung ermöglicht. Der kompakte Hacker ist spülmaschinengeeignet und eignet sich ideal für die tägliche Küchenarbeit.20,09 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit im Cyber-Raum gewährleistet werden, um Cyber-Angriffe zu verhindern?
Die Sicherheit im Cyber-Raum kann durch regelmäßige Aktualisierung von Software und Sicherheitspatches, Schulung der Mitarbeiter im Umgang mit Phishing-E-Mails und anderen Bedrohungen sowie Implementierung von Firewalls und Antivirenprogrammen gewährleistet werden. Zudem ist es wichtig, starke Passwörter zu verwenden und regelmäßig zu ändern, sensible Daten zu verschlüsseln und regelmäßige Sicherheitsaudits durchzuführen, um Schwachstellen zu identifizieren und zu beheben. Letztendlich ist eine proaktive Überwachung des Netzwerks und eine schnelle Reaktion auf verdächtige Aktivitäten entscheidend, um Cyber-Angriffe zu verhindern. **
-
Wann erfolgt die Beurteilung?
Die Beurteilung erfolgt zu einem bestimmten Zeitpunkt oder nach Abschluss eines bestimmten Prozesses. Dies kann je nach Kontext variieren, zum Beispiel bei der Beurteilung von Leistungen in der Schule oder im Arbeitsumfeld. Die genaue Zeitpunkt oder der Zeitraum für die Beurteilung wird in der Regel im Voraus festgelegt. **
-
Wie lautet die Beurteilung?
Es ist schwierig, eine genaue Beurteilung abzugeben, da keine spezifische Situation oder Fragestellung genannt wurde. Um eine fundierte Beurteilung abzugeben, benötigt man mehr Informationen. **
-
Wie lautet die Beurteilung?
Es ist schwierig, eine genaue Beurteilung abzugeben, da keine konkreten Informationen oder Kriterien angegeben wurden. Es wäre hilfreich, mehr Kontext oder spezifische Informationen zu haben, um eine fundierte Beurteilung abgeben zu können. **
Ähnliche Suchbegriffe für Beurteilung
-
Lenders, Dirk: Dienstliche Beurteilung im öffentlichen DienstDienstliche Beurteilung im öffentlichen Dienst , Wegweiser für die praktische Anwendung , Rück- & Bremsleuchten > Beleuchtung , Auflage: 1. Auflage, Erscheinungsjahr: 20220916, Produktform: Leinen, Autoren: Lenders, Dirk, Auflage: 22000, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 236, Keyword: Tarifrecht; Personalvertretung; Bewertung; Beamte; Angestellte, Fachschema: Beamter - Beamtenrecht~Dienst (staatlich) / Öffentlicher Dienst~Öffentlicher Dienst - Dienst (staatlich)~Deutschland, Fachkategorie: Öffentlicher Dienst und öffentlicher Sektor~Öffentliches Recht, Region: Deutschland, Warengruppe: HC/Öffentliches Recht, Fachkategorie: Beamtenrecht, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Walhalla und Praetoria, Verlag: Walhalla und Praetoria, Verlag: Walhalla und Praetoria, Länge: 213, Breite: 139, Höhe: 17, Gewicht: 358, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 280139949,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Semmel, Thomas: ABCDE - Die Beurteilung von NotfallpatientenABCDE - Die Beurteilung von Notfallpatienten , ABCDE - Das Alphabet für Helfer*innen vor Ort. A = Airway, B = Breathing, C = Circulation, D = Disability, E = Exposure/Environment Klein, kompakt und übersichtlich - mithilfe des ABCDE-Schemas und weiteren Merkhilfen erkennen Sie schnell lebensbedrohliche Zustände und werden so ein Profi der Ersteinschätzung. Das bietet Ihnen das Buch: Basiswissen und erweiterte Fertigkeiten zur strukturierten Patientenuntersuchung im Rettungsdiensteinsatz und für andere Notfallsituationen Untersuchung von Trauma- und Nicht-Trauma-Patienten, Kindern und geriatrischen Patienten Detaillierte Darstellung von Fertigkeiten zur Vitalzeicheneinschätzung und von Verlaufskontrollen Erlernen von Wissen leicht gemacht - durch Praxistipps und Wiederholungsfragen! Neu in der 4. Auflage: Kapitel Atemwegsbeurteilung Aktualisierung der Inhalte entsprechend, beispielsweise neuer Leitlinien Das Buch eignet sich für: Auszubildende Notfallsanitäter, Rettungssanitäter Praktiker im Rettungsdienst Ehrenamtliche , Scheibenpflege & Regenabweiser > Autopflege & Aufbereitung , Auflage: 4. Auflage, Erscheinungsjahr: 20240117, Produktform: Kartoniert, Autoren: Semmel, Thomas, Auflage: 24004, Auflage/Ausgabe: 4. Auflage, Seitenzahl/Blattzahl: 176, Keyword: ABCDE;ABCDE-Schema; Beurteilung;Notfallpatient;Notfallpatienten;Notfallpatientin;Ersteinschätzung;Patientenuntersuchung;strukturierte Patientenuntersuchung;SAMPLER;Traumapatient;Nicht-Traumapatient;Einsatzstelle;Advanced Life Support;Verlaufskontrolle; Notfallmedizin; Rettungsdienst; Notfallsanitäter; Rettungssanitäter, Fachschema: Krankenpflege~Pflege / Krankenpflege~Notfall~Akutmedizin~Medizin / Notfallmedizin~Notarzt~Notfallmedizin~Rettungsdienst~Sozialeinrichtung, Fachkategorie: Notfalldienste~Notfallmedizin~Erste Hilfe, Rettungsdienst, Bildungszweck: für die Berufsbildung~für die Erwachsenenbildung, Warengruppe: HC/Medizin/Allgemeines, Lexika, Fachkategorie: Unfall- und Notfallpflege, Seitenanzahl: XII, Seitenanzahl: 176, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Urban & Fischer/Elsevier, Verlag: Urban & Fischer/Elsevier, Verlag: Urban & Fischer Verlag, Länge: 185, Breite: 108, Höhe: 8, Gewicht: 178, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2371929,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann eine effektive Incident-Response-Strategie entwickelt und implementiert werden, um auf Cyber-Angriffe und Schwachstellen angemessen zu reagieren?
Eine effektive Incident-Response-Strategie kann entwickelt werden, indem ein Team von Experten zusammengestellt wird, das für die Erkennung, Bewertung und Reaktion auf Vorfälle zuständig ist. Es ist wichtig, klare Richtlinien und Verfahren festzulegen, um sicherzustellen, dass das Team schnell und effizient auf Cyber-Angriffe reagieren kann. Schulungen und regelmäßige Übungen sind entscheidend, um sicherzustellen, dass das Team gut vorbereitet ist und die Strategie erfolgreich umgesetzt werden kann. **
-
Wie schreibt man eine Beurteilung?
Eine Beurteilung sollte objektiv und sachlich sein. Beginne mit einer Einleitung, in der du den Gegenstand der Beurteilung kurz erläuterst. Beschreibe dann die positiven und negativen Aspekte und begründe deine Bewertung mit konkreten Beispielen. Schließe die Beurteilung mit einem Fazit ab, in dem du deine Gesamteinschätzung zusammenfasst. **
-
Was ist eine sozialmedizinische Beurteilung?
Was ist eine sozialmedizinische Beurteilung? **
-
Was gehört in eine Beurteilung?
In eine Beurteilung gehören relevante Informationen über die Leistung oder das Verhalten der Person oder des Produkts, die beurteilt wird. Dazu gehören Fakten, Beispiele und konkrete Beobachtungen, die die Beurteilung unterstützen. Außerdem sollten in einer Beurteilung auch die Kriterien oder Standards aufgeführt werden, anhand derer die Leistung bewertet wird. Es ist wichtig, sowohl positive als auch negative Aspekte in einer Beurteilung zu berücksichtigen, um ein ausgewogenes Bild zu zeichnen. Zuletzt sollte eine Beurteilung auch konstruktives Feedback enthalten, um Verbesserungsmöglichkeiten aufzuzeigen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.