Domain cyber-angriffe.de kaufen?
Wir ziehen mit dem Projekt
cyber-angriffe.de um.
Sind Sie am Kauf der Domain
cyber-angriffe.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cyber-angriffe.de kaufen?
Wie kann die Sicherheit im Cyber-Raum gewährleistet werden, um Cyber-Angriffe zu verhindern?
Die Sicherheit im Cyber-Raum kann durch regelmäßige Aktualisierung von Software und Sicherheitspatches, Schulung der Mitarbeiter im Umgang mit Phishing-E-Mails und anderen Bedrohungen sowie Implementierung von Firewalls und Antivirenprogrammen gewährleistet werden. Zudem ist es wichtig, starke Passwörter zu verwenden und regelmäßig zu ändern, sensible Daten zu verschlüsseln und regelmäßige Sicherheitsaudits durchzuführen, um Schwachstellen zu identifizieren und zu beheben. Letztendlich ist eine proaktive Überwachung des Netzwerks und eine schnelle Reaktion auf verdächtige Aktivitäten entscheidend, um Cyber-Angriffe zu verhindern. **
Welches Wasserpokemon hat die stärksten Angriffe?
Gyarados hat die stärksten Angriffe unter den Wasserpokemons. Seine Attacken wie Hydropumpe und Drachenwut sind besonders mächtig. Zudem hat es eine hohe Angriffskraft und kann Gegner schnell besiegen. **
Ähnliche Suchbegriffe für Welches
Top-Angebote
Produkte zum Begriff Welches:
-
Russell Hobbs Toaster [für 2 Scheiben, perfekter Bräunungsgrad - egal welches Brot - vollautomatisch] Attentiv Edelstahl (Digitale Touch-Bedienfläche extra breite Schlitze) 26210-56<p>Der <strong>Russell Hobbs Toaster</strong> 26210-56 vereint modernes Design mit innovativer Technologie und ist die perfekte Ergänzung für jede Küche. Mit seiner eleganten Oberfläche aus hochwertigem, gebürstetem und poliertem <strong>Edelstahl</strong> in Kombination mit schwarzen Akzenten, fügt er sich nahtlos in dein Küchenambiente ein.</p><p>Dieser Toaster ist für <strong>2 Scheiben</strong> ausgelegt und bietet dank der <strong>Colour-Sense-Technologie</strong> die Möglichkeit, den gewünschten <strong>Bräunungsgrad</strong> präzise zu erreichen. Die digitale <strong>Touch-Bedienfläche</strong> ermöglicht eine einfache und intuitive Handhabung. Die langen und breiten Toastschlitze sind ideal für unterschiedlichste Brotsorten, von dünnen Scheiben bis hin zu dickeren Bagels, und garantieren ein gleichmäßiges Bräunen.</p><p>Ein besonderes Highlight ist die <strong>Hebefunktion</strong>, die eine sichere Entnahme der Brotscheiben ermöglicht, ohne dass du dich verbrennen musst. Die automatische Brotzentrierung sorgt dafür, dass jedes Stück Brot optimal geröstet wird. Zusätzlich verfügt der Toaster über einen praktischen <strong>Brötchenaufsatz</strong>, eine <strong>Krümelschublade</strong> für einfache Reinigung sowie Funktionen zum Auftauen, Aufwärmen und Stoppen des Röstvorgangs.</p><p>Mit einer Leistung von <strong>1.650 Watt</strong> und der Möglichkeit, die Bräunungsstufen traditionell und zeitgesteuert einzustellen, ist der Russell Hobbs Toaster die ideale Wahl für alle, die Wert auf Qualität und Funktionalität legen.</p>81,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Silvia Bächli: Dass eins zum andern wurde. Welches welches ist?Silvia Bächli: Dass eins zum andern wurde. Welches welches ist? , Que l'un soit devenu l'autre. Qui est qui ? Silvia Bächli (*1956) fait progresser sa création graphique depuis la fin des années 1970 avec autant de précautions que de conséquence. Le recours expressif au corporel a cédé la place à une vision presque introspective de la réalité. La perception du quotidien forme le point de départ de son projet artistique au cours duquel elle s'approprie les choses pour leur conférer une forme graphique autonome. Depuis 1984, elle assemble sur le mur ses dessins petit format en compositions à plusieurs parties. Elle a ensuite travaillé, à partir de 2001, à des uvres de papier grand format aux linéaments graciles en couches superposées ; et depuis quelques années, les surfaces colorées sont venues y rappeler le fond. La création silencieuse de Silvia Bächli est désormais accueillie partout, comme dans les expositions de 2007 au Centre Pompidou de Paris, de 2014 à la Staatliche Graphische Sammlung de Munich, de 2022 au musée Weserburg de Brême et de 2024 au Centro Botin de Santander. Elle a représenté la Suisse en 2009 à la 53 ème Biennale de Venise. L'exposition au Musée des beaux-arts de Winterthour intitulée ' Que l'un soit devenu l'autre. Qui est qui ? ' renvoie à une citation de la poétesse américaine Elizabeth Bishop, tandis que le livre d'images conçu par Silvia Bächli donne un aperçu de cette uvre aux formes multiples - c'est la première fois qu'une série de sculptures en petites parties est présentée en Suisse. ' Mon travail consiste à s'approcher de quelque chose que je ne connais pas très bien et que je ne découvre qu'avec l'action ', explique-t-elle . Expositions : Kunst Museum Winterthur, 25/5 - 18/8/2024 Centro BotÍn, Santander 11/5 - 20/10/2024 , Stroboskope > Lichter & Leuchten , Erscheinungsjahr: 20240513, Redaktion: Bitterli, Konrad, Seitenzahl/Blattzahl: 88, Abbildungen: 40 farbige Fotos, Keyword: Schweizer Künstlerin; Silvia Bächli; Zeitgenössische Kunst der 2020er Jahre; Zeitgenössische Kunst von Frauen, Fachschema: Aquarellmalerei (Kunst)~Installation (Kunst)~Künstler - Künstlerin~Ausstellungskatalog, Fachkategorie: Tuschezeichnungen und -gemälde~Zeichnen und Zeichnungen mit Feder oder Pinsel und Tinte~Installationskunst~einzelne Künstler, Künstlermonografien~Ausstellungskataloge, Museumskataloge und Sammlungen~Kunst: allgemeine Themen, Warengruppe: HC/Bildende Kunst, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 309, Breite: 230, Höhe: 11, Gewicht: 542, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,29,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Welches Programm wird von der Firewall blockiert?
Die Firewall blockiert ein bestimmtes Programm, wenn es als potenziell schädlich oder unsicher eingestuft wird. Dies kann zum Schutz des Systems vor Viren, Malware oder unerwünschter Netzwerkaktivität geschehen. Die genaue Identifizierung des blockierten Programms hängt von den Einstellungen der Firewall und den Aktivitäten des Programms ab. **
-
Wie kann eine effektive Incident-Response-Strategie entwickelt und implementiert werden, um auf Cyber-Angriffe und Schwachstellen angemessen zu reagieren?
Eine effektive Incident-Response-Strategie kann entwickelt werden, indem ein Team von Experten zusammengestellt wird, das für die Erkennung, Bewertung und Reaktion auf Vorfälle zuständig ist. Es ist wichtig, klare Richtlinien und Verfahren festzulegen, um sicherzustellen, dass das Team schnell und effizient auf Cyber-Angriffe reagieren kann. Schulungen und regelmäßige Übungen sind entscheidend, um sicherzustellen, dass das Team gut vorbereitet ist und die Strategie erfolgreich umgesetzt werden kann. **
-
Welches Betriebssystem ist am sichersten gegen Phishing?
Es gibt kein Betriebssystem, das per se sicherer gegen Phishing ist. Die Sicherheit gegen Phishing hängt von verschiedenen Faktoren ab, wie zum Beispiel dem Nutzerverhalten, der Aktualität der Software und der Verwendung von Sicherheitsmaßnahmen wie Antivirenprogrammen und Firewalls. Es ist wichtig, dass Nutzer sich bewusst sind, wie Phishing-Angriffe funktionieren und wie sie sich dagegen schützen können, unabhängig vom verwendeten Betriebssystem. **
-
Welches Anti-Viren-Programm läuft falsch?
Es ist schwierig, diese Frage zu beantworten, da es viele verschiedene Anti-Viren-Programme gibt und jedes von ihnen unterschiedliche Stärken und Schwächen haben kann. Es ist wichtig, regelmäßig Updates durchzuführen und sicherzustellen, dass das Anti-Viren-Programm auf dem neuesten Stand ist, um die bestmögliche Sicherheit zu gewährleisten. Wenn Sie Probleme mit einem bestimmten Anti-Viren-Programm haben, sollten Sie sich an den Kundendienst des Herstellers wenden, um Unterstützung zu erhalten. **


Welches Land hat die besten Hacker der Welt?
Es ist schwierig, ein bestimmtes Land als das Land mit den besten Hackern der Welt zu bezeichnen, da es talentierte Hacker in vielen Ländern gibt. Einige Länder, die für ihre Hacker-Community bekannt sind, sind jedoch die USA, Russland, China und Israel. Diese Länder haben eine starke technologische Infrastruktur und eine Geschichte von Cyber-Sicherheitsforschung und -entwicklung. **
Warum hacken Hacker und welches Ziel verfolgen sie?
Hacker hacken aus verschiedenen Gründen. Einige tun es aus Neugierde und dem Wunsch, technische Fähigkeiten zu verbessern. Andere hacken aus finanziellen Motiven, um persönliche Informationen oder finanzielle Gewinne zu erlangen. Einige Hacker haben auch politische oder ideologische Ziele und nutzen Hacking als Mittel, um ihre Botschaft zu verbreiten oder Systeme zu sabotieren. **
Top-Angebote
Produkte zum Begriff Welches:
-
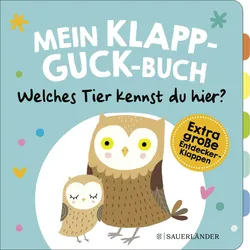
Mein Klapp-Guck-Buch: Welches Tier kennst du hier?Das Pappbilderbuch „Mein Klapp-Guck-Buch: Welches Tier kennst du hier?“ lädt kleine Entdecker ein, auf spielerische Weise verschiedene Tiere kennenzulernen. Es ist für Kinder ab 12 Monaten geeignet. extragroße und stabile Register-Klappen, die sich auch von kleinen Händen einfach öffnen lassen lustige Reime zum Raten und Nachsprechen fördert spielerisch die Motorik ideal als Geschenk zum ersten Geburtstag Hinter den bunten Klappen dieses Mitmach-Buchs verbergen sich niedliche Tiere wie ein Hase, eine Eule oder ein Elefant. Die seitlich am Buch angebrachten Hebel machen das Aufdecken der Überraschungen zu einem besonderen Vergnügen für Zappelfinger. Die liebevollen Illustrationen und die anregenden Verse machen das Buch zu einem unterhaltsamen ersten Spielbuch.10,50 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Russell Hobbs Toaster [für 2 Scheiben, perfekter Bräunungsgrad - egal welches Brot - vollautomatisch] Attentiv Edelstahl (Digitale Touch-Bedienfläche extra breite Schlitze) 26210-56<p>Der <strong>Russell Hobbs Toaster</strong> 26210-56 vereint modernes Design mit innovativer Technologie und ist die perfekte Ergänzung für jede Küche. Mit seiner eleganten Oberfläche aus hochwertigem, gebürstetem und poliertem <strong>Edelstahl</strong> in Kombination mit schwarzen Akzenten, fügt er sich nahtlos in dein Küchenambiente ein.</p><p>Dieser Toaster ist für <strong>2 Scheiben</strong> ausgelegt und bietet dank der <strong>Colour-Sense-Technologie</strong> die Möglichkeit, den gewünschten <strong>Bräunungsgrad</strong> präzise zu erreichen. Die digitale <strong>Touch-Bedienfläche</strong> ermöglicht eine einfache und intuitive Handhabung. Die langen und breiten Toastschlitze sind ideal für unterschiedlichste Brotsorten, von dünnen Scheiben bis hin zu dickeren Bagels, und garantieren ein gleichmäßiges Bräunen.</p><p>Ein besonderes Highlight ist die <strong>Hebefunktion</strong>, die eine sichere Entnahme der Brotscheiben ermöglicht, ohne dass du dich verbrennen musst. Die automatische Brotzentrierung sorgt dafür, dass jedes Stück Brot optimal geröstet wird. Zusätzlich verfügt der Toaster über einen praktischen <strong>Brötchenaufsatz</strong>, eine <strong>Krümelschublade</strong> für einfache Reinigung sowie Funktionen zum Auftauen, Aufwärmen und Stoppen des Röstvorgangs.</p><p>Mit einer Leistung von <strong>1.650 Watt</strong> und der Möglichkeit, die Bräunungsstufen traditionell und zeitgesteuert einzustellen, ist der Russell Hobbs Toaster die ideale Wahl für alle, die Wert auf Qualität und Funktionalität legen.</p>81,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit im Cyber-Raum gewährleistet werden, um Cyber-Angriffe zu verhindern?
Die Sicherheit im Cyber-Raum kann durch regelmäßige Aktualisierung von Software und Sicherheitspatches, Schulung der Mitarbeiter im Umgang mit Phishing-E-Mails und anderen Bedrohungen sowie Implementierung von Firewalls und Antivirenprogrammen gewährleistet werden. Zudem ist es wichtig, starke Passwörter zu verwenden und regelmäßig zu ändern, sensible Daten zu verschlüsseln und regelmäßige Sicherheitsaudits durchzuführen, um Schwachstellen zu identifizieren und zu beheben. Letztendlich ist eine proaktive Überwachung des Netzwerks und eine schnelle Reaktion auf verdächtige Aktivitäten entscheidend, um Cyber-Angriffe zu verhindern. **
-
Welches Wasserpokemon hat die stärksten Angriffe?
Gyarados hat die stärksten Angriffe unter den Wasserpokemons. Seine Attacken wie Hydropumpe und Drachenwut sind besonders mächtig. Zudem hat es eine hohe Angriffskraft und kann Gegner schnell besiegen. **
-
Welches Programm wird von der Firewall blockiert?
Die Firewall blockiert ein bestimmtes Programm, wenn es als potenziell schädlich oder unsicher eingestuft wird. Dies kann zum Schutz des Systems vor Viren, Malware oder unerwünschter Netzwerkaktivität geschehen. Die genaue Identifizierung des blockierten Programms hängt von den Einstellungen der Firewall und den Aktivitäten des Programms ab. **
-
Wie kann eine effektive Incident-Response-Strategie entwickelt und implementiert werden, um auf Cyber-Angriffe und Schwachstellen angemessen zu reagieren?
Eine effektive Incident-Response-Strategie kann entwickelt werden, indem ein Team von Experten zusammengestellt wird, das für die Erkennung, Bewertung und Reaktion auf Vorfälle zuständig ist. Es ist wichtig, klare Richtlinien und Verfahren festzulegen, um sicherzustellen, dass das Team schnell und effizient auf Cyber-Angriffe reagieren kann. Schulungen und regelmäßige Übungen sind entscheidend, um sicherzustellen, dass das Team gut vorbereitet ist und die Strategie erfolgreich umgesetzt werden kann. **
Ähnliche Suchbegriffe für Welches
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Silvia Bächli: Dass eins zum andern wurde. Welches welches ist?Silvia Bächli: Dass eins zum andern wurde. Welches welches ist? , Que l'un soit devenu l'autre. Qui est qui ? Silvia Bächli (*1956) fait progresser sa création graphique depuis la fin des années 1970 avec autant de précautions que de conséquence. Le recours expressif au corporel a cédé la place à une vision presque introspective de la réalité. La perception du quotidien forme le point de départ de son projet artistique au cours duquel elle s'approprie les choses pour leur conférer une forme graphique autonome. Depuis 1984, elle assemble sur le mur ses dessins petit format en compositions à plusieurs parties. Elle a ensuite travaillé, à partir de 2001, à des uvres de papier grand format aux linéaments graciles en couches superposées ; et depuis quelques années, les surfaces colorées sont venues y rappeler le fond. La création silencieuse de Silvia Bächli est désormais accueillie partout, comme dans les expositions de 2007 au Centre Pompidou de Paris, de 2014 à la Staatliche Graphische Sammlung de Munich, de 2022 au musée Weserburg de Brême et de 2024 au Centro Botin de Santander. Elle a représenté la Suisse en 2009 à la 53 ème Biennale de Venise. L'exposition au Musée des beaux-arts de Winterthour intitulée ' Que l'un soit devenu l'autre. Qui est qui ? ' renvoie à une citation de la poétesse américaine Elizabeth Bishop, tandis que le livre d'images conçu par Silvia Bächli donne un aperçu de cette uvre aux formes multiples - c'est la première fois qu'une série de sculptures en petites parties est présentée en Suisse. ' Mon travail consiste à s'approcher de quelque chose que je ne connais pas très bien et que je ne découvre qu'avec l'action ', explique-t-elle . Expositions : Kunst Museum Winterthur, 25/5 - 18/8/2024 Centro BotÍn, Santander 11/5 - 20/10/2024 , Stroboskope > Lichter & Leuchten , Erscheinungsjahr: 20240513, Redaktion: Bitterli, Konrad, Seitenzahl/Blattzahl: 88, Abbildungen: 40 farbige Fotos, Keyword: Schweizer Künstlerin; Silvia Bächli; Zeitgenössische Kunst der 2020er Jahre; Zeitgenössische Kunst von Frauen, Fachschema: Aquarellmalerei (Kunst)~Installation (Kunst)~Künstler - Künstlerin~Ausstellungskatalog, Fachkategorie: Tuschezeichnungen und -gemälde~Zeichnen und Zeichnungen mit Feder oder Pinsel und Tinte~Installationskunst~einzelne Künstler, Künstlermonografien~Ausstellungskataloge, Museumskataloge und Sammlungen~Kunst: allgemeine Themen, Warengruppe: HC/Bildende Kunst, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 309, Breite: 230, Höhe: 11, Gewicht: 542, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,29,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gråbøl, Fine: Welches KönigreichWelches Königreich , Roman | 'Herzzerreißend und erschütternd.' Gro Frank Rasmussen, Jury Bogforums Debutantpris | Für Leserinnen und Leser von Sylvia Plath und Tove Ditlevsen , Elektromotoren & -teile > Elektro- & Hybridautoteile , Erscheinungsjahr: 20240319, Autoren: Gråbøl, Fine, Übersetzung: Granz, Hanna, Seitenzahl/Blattzahl: 173, Themenüberschrift: FICTION / Literary, Keyword: Akzeptanz; Aufzeichnungen; Biografische Anteile; Dänische Gegenwartsliteratur; Dänische Literatur; Jugend; Kopenhagen; Mentale Gesundheit; Sylvia Plath; Tagebuch; Therapie; Tove Ditlevsen, Fachschema: Dänemark / Roman, Erzählung~Dänische Belletristik / Roman, Erzählung, Fachkategorie: Zeitgenössische Lifestyle-Literatur, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 193, Breite: 128, Höhe: 20, Gewicht: 255, Produktform: Gebunden, Genre: Belletristik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welches Betriebssystem ist am sichersten gegen Phishing?
Es gibt kein Betriebssystem, das per se sicherer gegen Phishing ist. Die Sicherheit gegen Phishing hängt von verschiedenen Faktoren ab, wie zum Beispiel dem Nutzerverhalten, der Aktualität der Software und der Verwendung von Sicherheitsmaßnahmen wie Antivirenprogrammen und Firewalls. Es ist wichtig, dass Nutzer sich bewusst sind, wie Phishing-Angriffe funktionieren und wie sie sich dagegen schützen können, unabhängig vom verwendeten Betriebssystem. **
-
Welches Anti-Viren-Programm läuft falsch?
Es ist schwierig, diese Frage zu beantworten, da es viele verschiedene Anti-Viren-Programme gibt und jedes von ihnen unterschiedliche Stärken und Schwächen haben kann. Es ist wichtig, regelmäßig Updates durchzuführen und sicherzustellen, dass das Anti-Viren-Programm auf dem neuesten Stand ist, um die bestmögliche Sicherheit zu gewährleisten. Wenn Sie Probleme mit einem bestimmten Anti-Viren-Programm haben, sollten Sie sich an den Kundendienst des Herstellers wenden, um Unterstützung zu erhalten. **
-
Welches Land hat die besten Hacker der Welt?
Es ist schwierig, ein bestimmtes Land als das Land mit den besten Hackern der Welt zu bezeichnen, da es talentierte Hacker in vielen Ländern gibt. Einige Länder, die für ihre Hacker-Community bekannt sind, sind jedoch die USA, Russland, China und Israel. Diese Länder haben eine starke technologische Infrastruktur und eine Geschichte von Cyber-Sicherheitsforschung und -entwicklung. **
-
Warum hacken Hacker und welches Ziel verfolgen sie?
Hacker hacken aus verschiedenen Gründen. Einige tun es aus Neugierde und dem Wunsch, technische Fähigkeiten zu verbessern. Andere hacken aus finanziellen Motiven, um persönliche Informationen oder finanzielle Gewinne zu erlangen. Einige Hacker haben auch politische oder ideologische Ziele und nutzen Hacking als Mittel, um ihre Botschaft zu verbreiten oder Systeme zu sabotieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.