Domain cyber-angriffe.de kaufen?
Wir ziehen mit dem Projekt
cyber-angriffe.de um.
Sind Sie am Kauf der Domain
cyber-angriffe.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cyber-angriffe.de kaufen?
Wie kann die Sicherheit im Cyber-Raum gewährleistet werden, um Cyber-Angriffe zu verhindern?
Die Sicherheit im Cyber-Raum kann durch regelmäßige Aktualisierung von Software und Sicherheitspatches, Schulung der Mitarbeiter im Umgang mit Phishing-E-Mails und anderen Bedrohungen sowie Implementierung von Firewalls und Antivirenprogrammen gewährleistet werden. Zudem ist es wichtig, starke Passwörter zu verwenden und regelmäßig zu ändern, sensible Daten zu verschlüsseln und regelmäßige Sicherheitsaudits durchzuführen, um Schwachstellen zu identifizieren und zu beheben. Letztendlich ist eine proaktive Überwachung des Netzwerks und eine schnelle Reaktion auf verdächtige Aktivitäten entscheidend, um Cyber-Angriffe zu verhindern. **
Wie kann eine effektive Incident-Response-Strategie entwickelt und implementiert werden, um auf Cyber-Angriffe und Schwachstellen angemessen zu reagieren?
Eine effektive Incident-Response-Strategie kann entwickelt werden, indem ein Team von Experten zusammengestellt wird, das für die Erkennung, Bewertung und Reaktion auf Vorfälle zuständig ist. Es ist wichtig, klare Richtlinien und Verfahren festzulegen, um sicherzustellen, dass das Team schnell und effizient auf Cyber-Angriffe reagieren kann. Schulungen und regelmäßige Übungen sind entscheidend, um sicherzustellen, dass das Team gut vorbereitet ist und die Strategie erfolgreich umgesetzt werden kann. **
Ähnliche Suchbegriffe für Landes
Top-Angebote
Produkte zum Begriff Landes:
-
Simone Harre - China, wer bist du?: Eine Reise in die Seele eines unbekannten Landes - Preis vom 05.11.2026 16:33:58 hBinding : Gebundene Ausgabe, Edition : Erste Auflage, Originalausgabe, Label : Reisedepeschen Verlag, Publisher : Reisedepeschen Verlag, medium : Gebundene Ausgabe, numberOfPages : 368, publicationDate : 2020-03-01, authors : Simone Harre, Reisedepeschen, ISBN : 396348009214,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie sicher sind Banktransaktionen in Bezug auf Datenschutz und Cyber-Sicherheit?
Banktransaktionen sind in der Regel sicher, da Banken strenge Sicherheitsmaßnahmen implementieren, um die Daten ihrer Kunden zu schützen. Dazu gehören Verschlüsselungstechnologien, Zwei-Faktor-Authentifizierung und regelmäßige Sicherheitsüberprüfungen. Dennoch besteht immer ein gewisses Risiko von Cyber-Angriffen, daher ist es wichtig, dass Kunden auch selbst vorsichtig mit ihren Bankdaten umgehen und sich bewusst über mögliche Betrugsversuche informieren. Letztendlich ist die Sicherheit von Banktransaktionen eine gemeinsame Verantwortung von Banken und Kunden, um die Privatsphäre und den Schutz sensibler Daten zu gewährleisten. **
-
Wie sicher sind Banktransaktionen in Bezug auf Datenschutz und Cyber-Sicherheit?
Banktransaktionen sind in der Regel sicher, da Banken strenge Sicherheitsprotokolle und Verschlüsselungstechnologien verwenden, um die Daten ihrer Kunden zu schützen. Dennoch besteht immer ein gewisses Risiko von Cyber-Angriffen, insbesondere durch Phishing, Malware und Identitätsdiebstahl. Kunden können jedoch dazu beitragen, die Sicherheit ihrer Banktransaktionen zu erhöhen, indem sie starke Passwörter verwenden, ihre Konten regelmäßig überwachen und auf verdächtige Aktivitäten achten. Es ist wichtig, dass Banken und Kunden gleichermaßen wachsam bleiben und sich kontinuierlich über neue Bedrohungen und Sicherheitsmaßnahmen informieren. **
-
Wie kann die Sicherheit von Bestätigungslinks in E-Mails verbessert werden, um Phishing-Angriffe zu verhindern?
Die Sicherheit von Bestätigungslinks in E-Mails kann verbessert werden, indem Unternehmen ihre Mitarbeiter regelmäßig über Phishing-Angriffe schulen und sensibilisieren. Zudem sollten E-Mail-Anbieter und Unternehmen verstärkt auf die Implementierung von DMARC, SPF und DKIM setzen, um die Authentizität von E-Mails zu überprüfen. Die Verwendung von Multi-Faktor-Authentifizierung kann ebenfalls dazu beitragen, die Sicherheit von Bestätigungslinks zu erhöhen. Darüber hinaus sollten Empfänger von E-Mails immer skeptisch sein und verdächtige Links oder Anhänge nicht öffnen, sondern stattdessen den Absender über alternative Kommunikationswege kontaktieren, um die Echtheit der E-Mail zu überprüfen. **
-
Wie können Internetnutzer Phishing-Angriffe erkennen und sich davor schützen?
Internetnutzer können Phishing-Angriffe erkennen, indem sie verdächtige E-Mails oder Links nicht öffnen und keine sensiblen Daten preisgeben. Sie sollten immer die URL überprüfen, bevor sie persönliche Informationen eingeben und Sicherheitssoftware auf dem neuesten Stand halten. Zudem ist es ratsam, regelmäßig Passwörter zu ändern und auf sichere Websites zu achten. **


Wie können Nutzer Phishing-Angriffe erkennen und sich davor schützen?
1. Seien Sie vorsichtig bei unerwarteten E-Mails oder Nachrichten, die nach persönlichen Informationen fragen. 2. Überprüfen Sie immer die URL der Website, bevor Sie persönliche Daten eingeben. 3. Halten Sie Ihre Software und Antivirenprogramme auf dem neuesten Stand, um sich vor Phishing-Angriffen zu schützen. **
Wie sicher sind virtuelle Geldbörsen in Bezug auf Datenschutz und Cyber-Sicherheit?
Virtuelle Geldbörsen sind im Allgemeinen sicher, solange sie mit starken Passwörtern und Zwei-Faktor-Authentifizierung geschützt sind. Dennoch sind sie anfällig für Hacking-Angriffe, Phishing und Malware-Infektionen, weshalb regelmäßige Sicherheitsmaßnahmen und Updates erforderlich sind. Es ist wichtig, vertrauenswürdige und sichere Geldbörsen zu verwenden und sensible Informationen niemals preiszugeben. Letztendlich ist die Sicherheit von virtuellen Geldbörsen stark von der Eigenverantwortung des Nutzers und der Wahl einer vertrauenswürdigen Plattform abhängig. **
Top-Angebote
Produkte zum Begriff Landes:
-
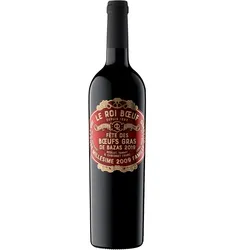
Le Roi Boeuf, 2019 IGP Landes, Lionel Osmin & CieLandes I.G.P, Lionel Osmin & Cie Trocken. Ein Wein, kreeiert als Tribut der seltenen Rinderrasse von Bazas im Süd-Westen Frankreichs.Es ist ein Rotwein mit dunkler Farbe, schönen Aromen roter Früchte, Vanille und Gewürze. Samtig mit milden Tanninen uind atlantischer Frische. Über Lionel Osmin: Die Weine von Lionel Osmin & Cie stammen aus Frankreichs Südwesten, einem Schmelztiegel der Regionen... weiterlesen15,45 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit im Cyber-Raum gewährleistet werden, um Cyber-Angriffe zu verhindern?
Die Sicherheit im Cyber-Raum kann durch regelmäßige Aktualisierung von Software und Sicherheitspatches, Schulung der Mitarbeiter im Umgang mit Phishing-E-Mails und anderen Bedrohungen sowie Implementierung von Firewalls und Antivirenprogrammen gewährleistet werden. Zudem ist es wichtig, starke Passwörter zu verwenden und regelmäßig zu ändern, sensible Daten zu verschlüsseln und regelmäßige Sicherheitsaudits durchzuführen, um Schwachstellen zu identifizieren und zu beheben. Letztendlich ist eine proaktive Überwachung des Netzwerks und eine schnelle Reaktion auf verdächtige Aktivitäten entscheidend, um Cyber-Angriffe zu verhindern. **
-
Wie kann eine effektive Incident-Response-Strategie entwickelt und implementiert werden, um auf Cyber-Angriffe und Schwachstellen angemessen zu reagieren?
Eine effektive Incident-Response-Strategie kann entwickelt werden, indem ein Team von Experten zusammengestellt wird, das für die Erkennung, Bewertung und Reaktion auf Vorfälle zuständig ist. Es ist wichtig, klare Richtlinien und Verfahren festzulegen, um sicherzustellen, dass das Team schnell und effizient auf Cyber-Angriffe reagieren kann. Schulungen und regelmäßige Übungen sind entscheidend, um sicherzustellen, dass das Team gut vorbereitet ist und die Strategie erfolgreich umgesetzt werden kann. **
-
Wie sicher sind Banktransaktionen in Bezug auf Datenschutz und Cyber-Sicherheit?
Banktransaktionen sind in der Regel sicher, da Banken strenge Sicherheitsmaßnahmen implementieren, um die Daten ihrer Kunden zu schützen. Dazu gehören Verschlüsselungstechnologien, Zwei-Faktor-Authentifizierung und regelmäßige Sicherheitsüberprüfungen. Dennoch besteht immer ein gewisses Risiko von Cyber-Angriffen, daher ist es wichtig, dass Kunden auch selbst vorsichtig mit ihren Bankdaten umgehen und sich bewusst über mögliche Betrugsversuche informieren. Letztendlich ist die Sicherheit von Banktransaktionen eine gemeinsame Verantwortung von Banken und Kunden, um die Privatsphäre und den Schutz sensibler Daten zu gewährleisten. **
-
Wie sicher sind Banktransaktionen in Bezug auf Datenschutz und Cyber-Sicherheit?
Banktransaktionen sind in der Regel sicher, da Banken strenge Sicherheitsprotokolle und Verschlüsselungstechnologien verwenden, um die Daten ihrer Kunden zu schützen. Dennoch besteht immer ein gewisses Risiko von Cyber-Angriffen, insbesondere durch Phishing, Malware und Identitätsdiebstahl. Kunden können jedoch dazu beitragen, die Sicherheit ihrer Banktransaktionen zu erhöhen, indem sie starke Passwörter verwenden, ihre Konten regelmäßig überwachen und auf verdächtige Aktivitäten achten. Es ist wichtig, dass Banken und Kunden gleichermaßen wachsam bleiben und sich kontinuierlich über neue Bedrohungen und Sicherheitsmaßnahmen informieren. **
Ähnliche Suchbegriffe für Landes
-
Simone Harre - China, wer bist du?: Eine Reise in die Seele eines unbekannten Landes - Preis vom 05.11.2026 16:33:58 hBinding : Gebundene Ausgabe, Edition : Erste Auflage, Originalausgabe, Label : Reisedepeschen Verlag, Publisher : Reisedepeschen Verlag, medium : Gebundene Ausgabe, numberOfPages : 368, publicationDate : 2020-03-01, authors : Simone Harre, Reisedepeschen, ISBN : 396348009214,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Verfassung des Landes Mecklenburg-VorpommernVerfassung des Landes Mecklenburg-Vorpommern , Handkommentar , Rück- & Bremsleuchten > Beleuchtung , Auflage: 3. Auflage, Erscheinungsjahr: 20230919, Produktform: Leinen, Redaktion: Classen, Claus Dieter~Sauthoff, Michael, Edition: NED, Auflage: 23003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 820, Keyword: administrative law; Datenschutz; Haushaltsrecht; budgetary law; Kommentar; commentary; connexity principle; Konnexitätsprinzip; Landesverfassung; constitutional commentary; constitutional law; Landesverfassungsrecht; constitutional procedural law; Öffentliches Recht; constitutional reform; Parlamentsrecht; data protection; Rechtsprechung; environmental protection; Staatsrecht; Mecklenburg-Western Pomerania; Umweltschutz; parliamentary law; public law; Verfassungskommentar; Verfassungsprozessrecht; state constitution; Verfassungsrecht; state constitutional law; Verfassungsreform; Verwaltungsrecht, Fachschema: Kommunalrecht~Mecklenburg-Vorpommern / Recht~Verfassungsrecht~Verwaltungsrecht - Verwaltungssachen~International (Recht)~Internationales Recht, Fachkategorie: Verfassungs- und Verwaltungsrecht~Öffentliches Recht, Region: Mecklenburg-Vorpommern, Warengruppe: HC/Öffentliches Recht, Fachkategorie: Internationales Öffentliches Recht: Verwaltung, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Nomos Verlagsges.MBH + Co, Verlag: Nomos Verlagsges.MBH + Co, Verlag: Nomos, Produktverfügbarkeit: 02, Blätteranzahl: 820 Blätter, Länge: 207, Breite: 133, Höhe: 61, Gewicht: 1078, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger EAN: 9783848705610 9783832929886, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 1319913169,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Landes, Roman: Messerklingen und StahlMesserklingen und Stahl , Technologische Betrachtung von Messerschneiden , Lüfterblätter > Motorkühlung , Auflage: Nachdruck der 2. vollst. überarb. Auflage 2006, Erscheinungsjahr: 20060711, Produktform: Leinen, Autoren: Landes, Roman, Auflage/Ausgabe: Nachdruck der 2. vollst. überarb. Auflage 2006, Seitenzahl/Blattzahl: 174, Abbildungen: 65 farb. Abb. u. Graf., 14 Kennfelddatenbl., Keyword: Klingenstahl; Messer; Messerhobby; Messermachen, Fachschema: Messer, Fachkategorie: Hobbys~Handarbeit, Dekoration und Kunsthandwerk~Technologie, allgemein~Maschinenbau und Werkstoffe~Haus: Wartung und Instandhaltung, Thema: Optimieren, Warengruppe: HC/Maschinenbau/Fertigungstechnik, Fachkategorie: Militaria, Waffen und Rüstungen, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Wieland Verlag, Verlag: Wieland Verlag, Verlag: Wieland Verlag GmbH, Länge: 235, Breite: 165, Höhe: 21, Gewicht: 704, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783987110405, Herkunftsland: ITALIEN (IT), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0040, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,39,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Bestätigungslinks in E-Mails verbessert werden, um Phishing-Angriffe zu verhindern?
Die Sicherheit von Bestätigungslinks in E-Mails kann verbessert werden, indem Unternehmen ihre Mitarbeiter regelmäßig über Phishing-Angriffe schulen und sensibilisieren. Zudem sollten E-Mail-Anbieter und Unternehmen verstärkt auf die Implementierung von DMARC, SPF und DKIM setzen, um die Authentizität von E-Mails zu überprüfen. Die Verwendung von Multi-Faktor-Authentifizierung kann ebenfalls dazu beitragen, die Sicherheit von Bestätigungslinks zu erhöhen. Darüber hinaus sollten Empfänger von E-Mails immer skeptisch sein und verdächtige Links oder Anhänge nicht öffnen, sondern stattdessen den Absender über alternative Kommunikationswege kontaktieren, um die Echtheit der E-Mail zu überprüfen. **
-
Wie können Internetnutzer Phishing-Angriffe erkennen und sich davor schützen?
Internetnutzer können Phishing-Angriffe erkennen, indem sie verdächtige E-Mails oder Links nicht öffnen und keine sensiblen Daten preisgeben. Sie sollten immer die URL überprüfen, bevor sie persönliche Informationen eingeben und Sicherheitssoftware auf dem neuesten Stand halten. Zudem ist es ratsam, regelmäßig Passwörter zu ändern und auf sichere Websites zu achten. **
-
Wie können Nutzer Phishing-Angriffe erkennen und sich davor schützen?
1. Seien Sie vorsichtig bei unerwarteten E-Mails oder Nachrichten, die nach persönlichen Informationen fragen. 2. Überprüfen Sie immer die URL der Website, bevor Sie persönliche Daten eingeben. 3. Halten Sie Ihre Software und Antivirenprogramme auf dem neuesten Stand, um sich vor Phishing-Angriffen zu schützen. **
-
Wie sicher sind virtuelle Geldbörsen in Bezug auf Datenschutz und Cyber-Sicherheit?
Virtuelle Geldbörsen sind im Allgemeinen sicher, solange sie mit starken Passwörtern und Zwei-Faktor-Authentifizierung geschützt sind. Dennoch sind sie anfällig für Hacking-Angriffe, Phishing und Malware-Infektionen, weshalb regelmäßige Sicherheitsmaßnahmen und Updates erforderlich sind. Es ist wichtig, vertrauenswürdige und sichere Geldbörsen zu verwenden und sensible Informationen niemals preiszugeben. Letztendlich ist die Sicherheit von virtuellen Geldbörsen stark von der Eigenverantwortung des Nutzers und der Wahl einer vertrauenswürdigen Plattform abhängig. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.